
2.1. Concepto de ciberseguridad
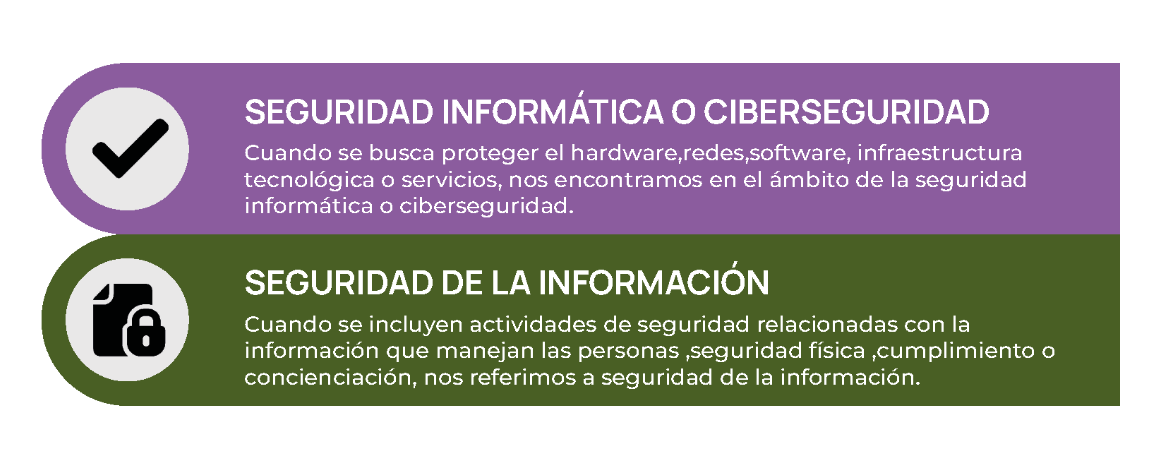
Según ISACA (Information Systems Audit and Control Association), ciberseguridad se define como “ la protección de activos de información, a través del tratamiento de amenazas que ponen en riesgo la información que es procesada, almacenada y transportada por los sistemas de información que se encuentran interconectados”.
La norma ISO 27032 define activo de información como “los conocimientos o datos que tienen valor para una organización”, mientras que los sistemas de información comprenden a las aplicaciones, servicios, activos de tecnologías de información u otros componentes que permiten el manejo de la misma.
2.2. Amenazas más frecuentes a los sistemas de información
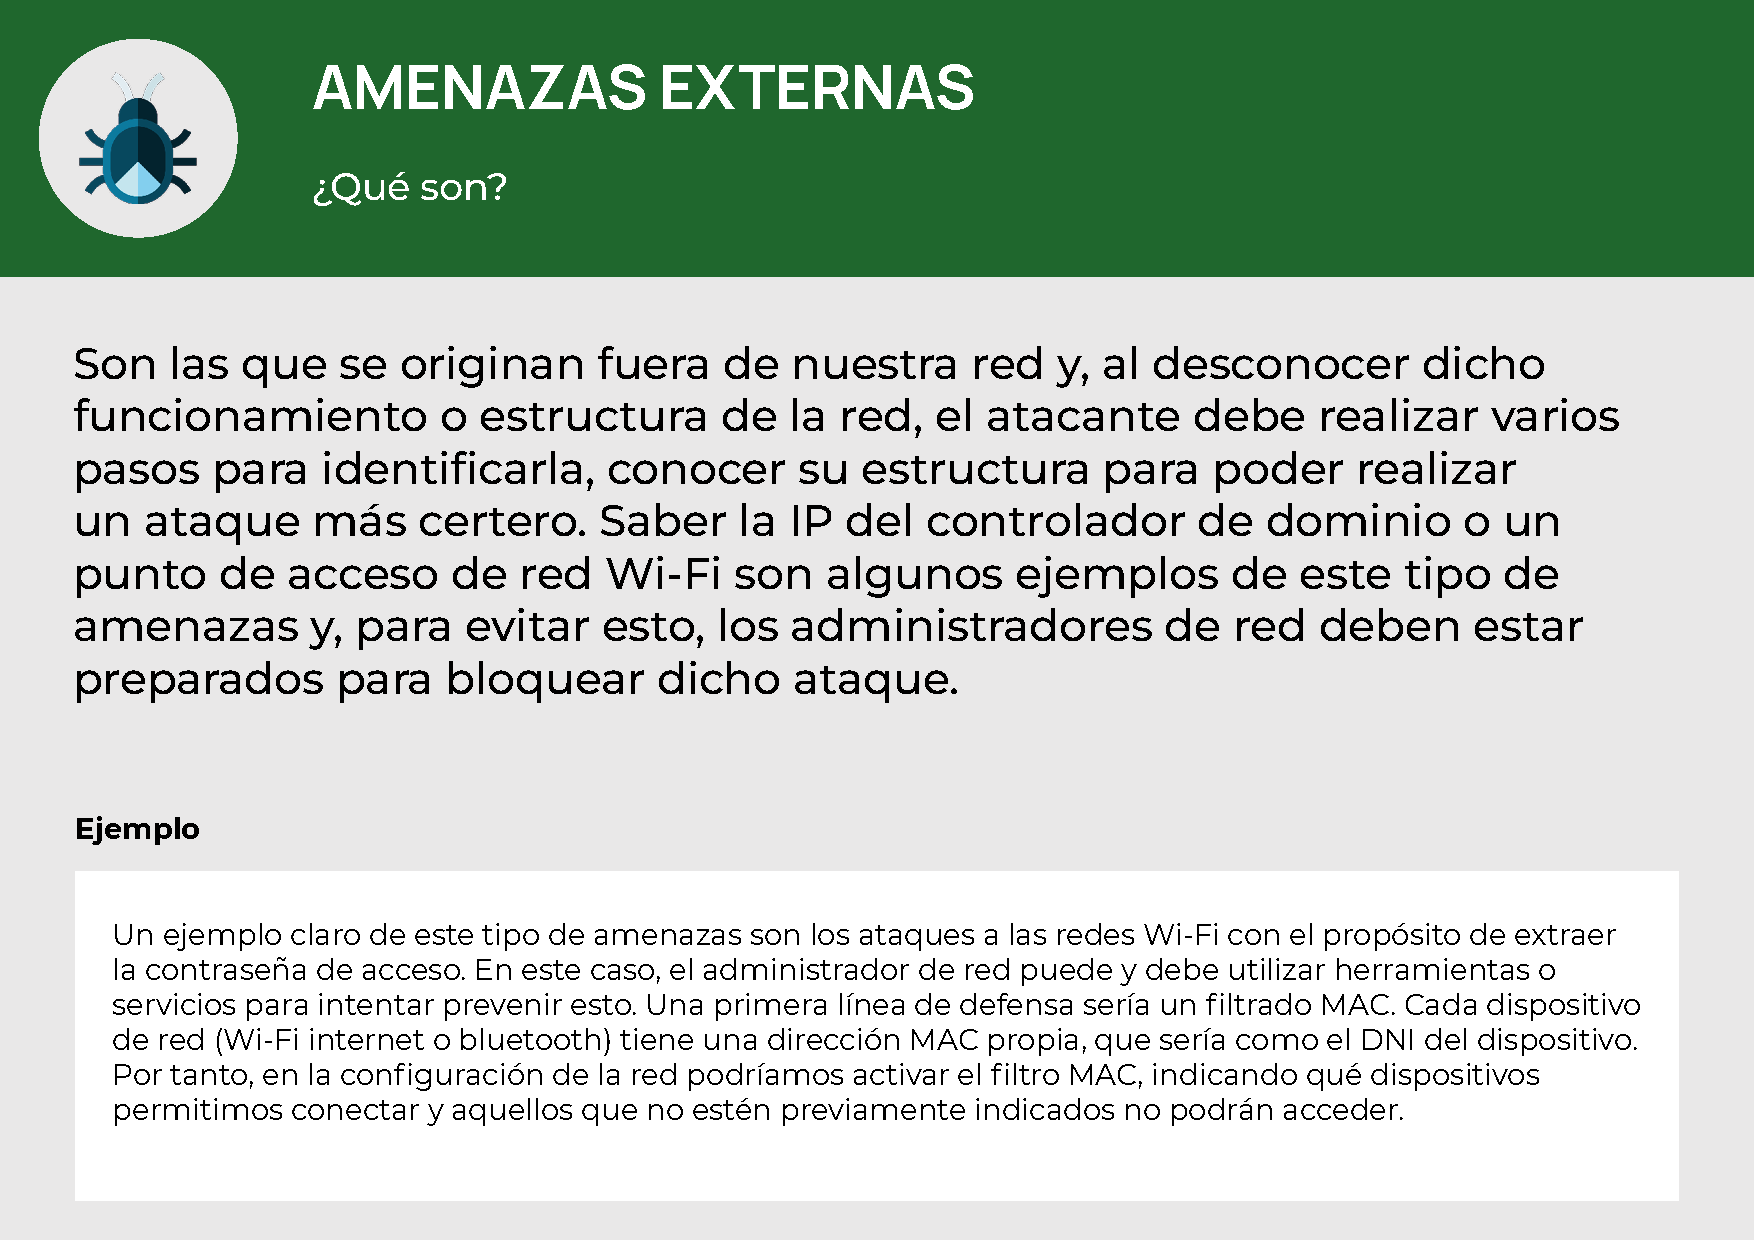
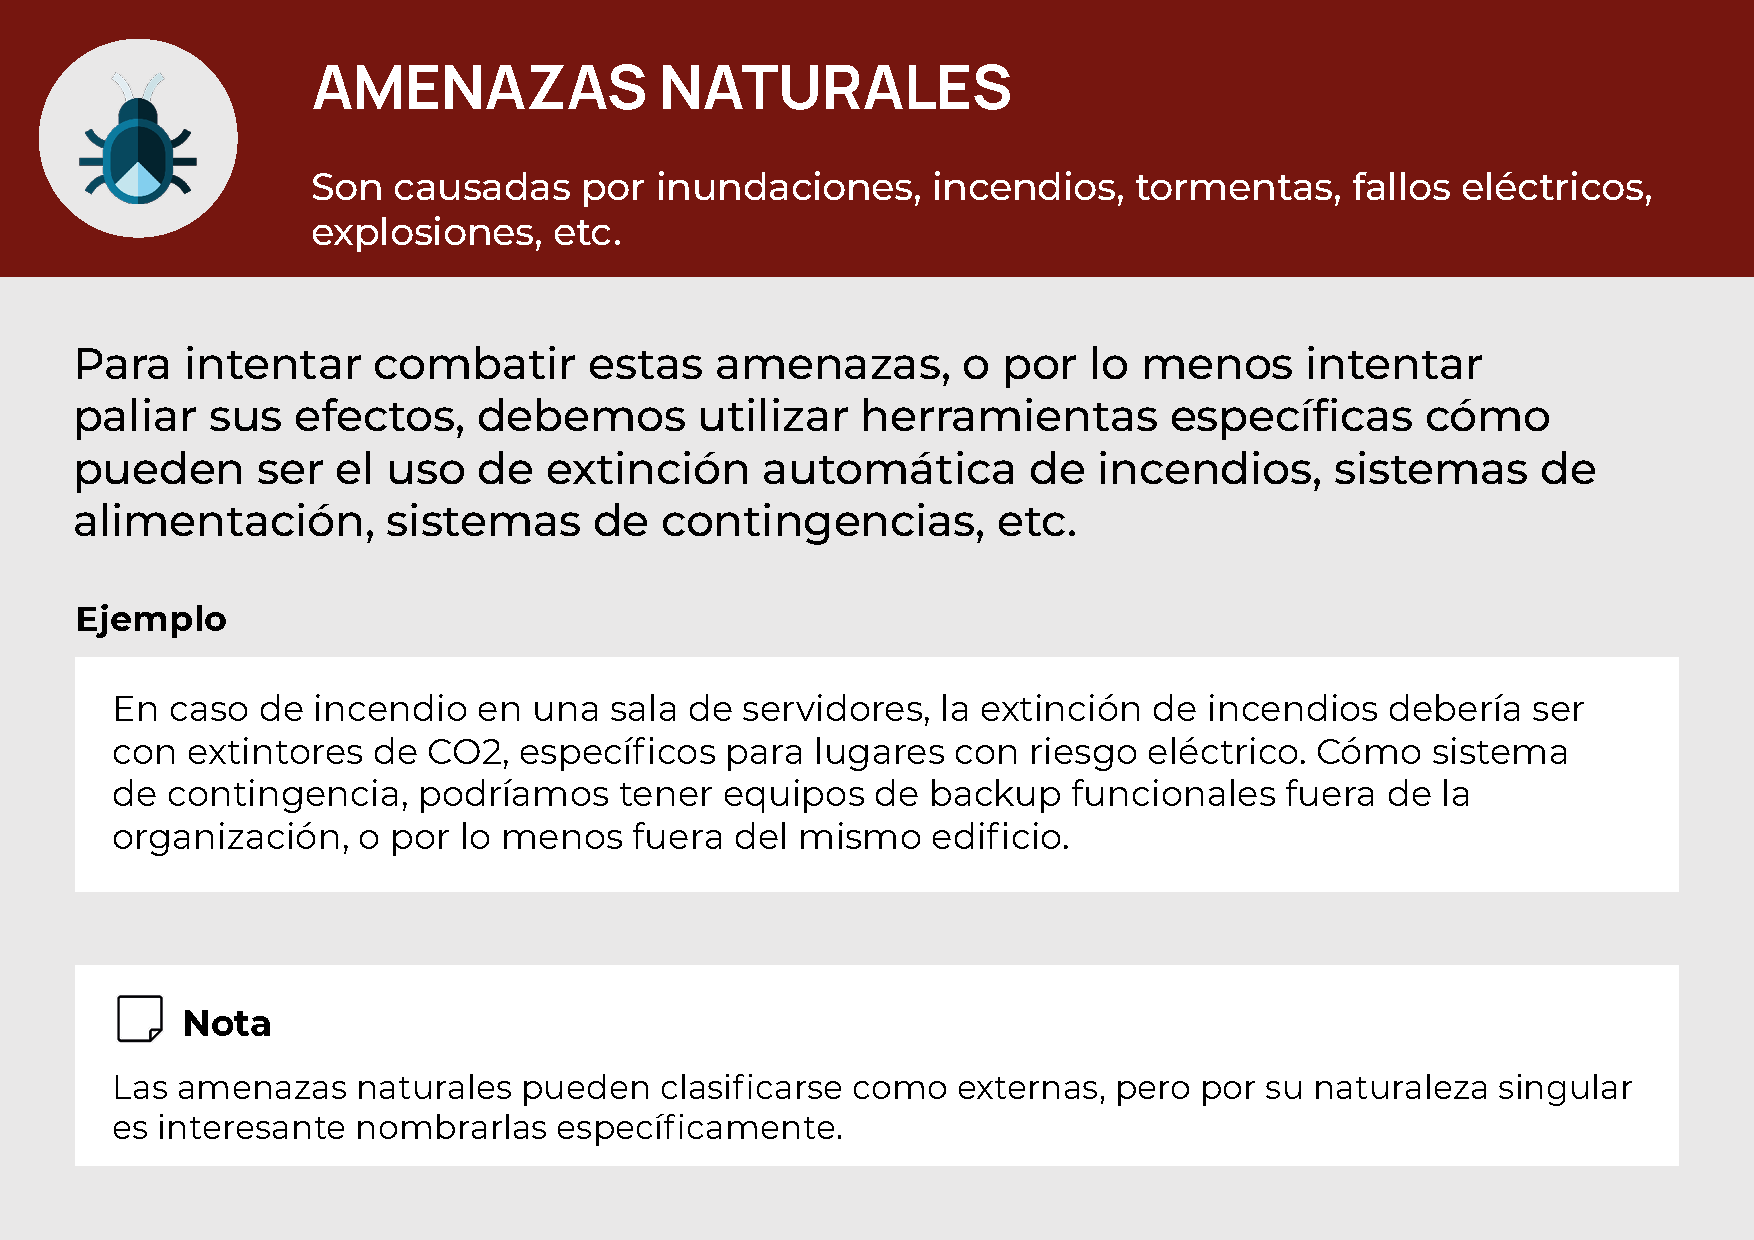
Cuando conectamos cualquier dispositivo ya sea portátil, PC, móvil, etc., a una red, estamos poniendo en riesgo el que accedan a él sin nuestro consentimiento, puedan robar información o alterar el correcto funcionamiento de nuestra red. Aun cuando nuestra red no está conectada a Internet no se nos garantiza la completa seguridad de la misma.
Según esta información podemos fraccionar en tres tipos de amenazas:
2.3. Tecnologías de seguridad más habituales
Algunas de las tecnologías que podemos utilizar para mantener a salvo nuestra información, al menos de forma preventiva, son las siguientes:
- Firewalls
Un cortafuego (firewall en inglés) es una parte de un sistema o una red que está diseñada para bloquear el acceso no autorizado. Puede ser hardware o software.
- IDS (Intrusion Detection System)
Un sistema de detección de intrusos es un programa usado para detectar accesos no autorizados a un computador o a una red.
- Administración de cuentas de usuario
Apartado del software de servidores, donde se dan de alta, baja o modificación los usuarios de un dominio. Es importante una correcta política de administración de acceso de los usuarios para minimizar los riesgos derivados de factores internos.
- Antivirus
Software que intenta prevenir de la posible infección de un virus informático.
- Anti-spyware
Es el software que elimina los programas spyware, que son aquellos que recopilan información de un ordenador y transmiten esta información a una entidad externa sin el conocimiento del usuario.
- Actualizaciones del sistema operativo
Son mejoras del sistema operativo del equipo (ordenador, servidor, etc.) que corrigen vulnerabilidades, o bugs, que pueden servir como debilidad a explotar por un atacante.
- Actualizaciones de software de uso común (java, flash, etc.)
Son mejoras a los diferentes programas, que corrigen vulnerabilidades.
- SSL (Secure Sockets Layer)
Capa de conexión segura, proporciona autenticación y privacidad de la información entre extremos sobre Internet mediante el uso de criptografía. También hace referencia a las conexiones https.
- Infraestructura de llave pública (PKI)
Controla la operación de un algoritmo de criptografía, muy útil para el cifrado de información o establecer medidas de robustez y fiabilidad en determinados servicios.
- Accesos biométricos
Como, por ejemplo, huellas dactilares, identificación de retina, etc.
- Firma digital
Permite al receptor de un mensaje firmado digitalmente determinar la entidad originadora o fuente de dicho mensaje y confirmar que el mensaje no ha sido alterado desde que fue firmado por la fuente.
- Recuperación de datos
Proceso de copia de seguridad, por el cual podremos recuperar información borrada intencionada o accidentalmente.
- Cifrado
Permite aumentar la seguridad de un mensaje mediante la codificación del contenido, de manera que solo pueda leerlo la persona que cuente con la clave de cifrado adecuada para descodificarlo.
- VPN (Red Privada Virtual)
Permite comunicar de forma segura equipos o redes separadas físicamente creando un túnel seguro. Las VPN permiten securizar el tráfico y la información enviada mediante los túneles que genera.
- Cumplimiento de la privacidad
Es el control de acceso que se tiene sobre cualquier fichero o carpeta determinando quién puede acceder a dicho recurso.
- Acceso remoto
Proceso de conexión remota a un equipo desde un red interna o externa.
- EDI (Intercambio Electrónico de Datos)
Transmisión estructurada de datos entre organizaciones por medios electrónicos.
- Monitorización de servicios y logs
Consiste en la vigilancia automática de servicios y logs, que nos pueden alertar de una amenaza.
2.4. Gestión de la seguridad informática
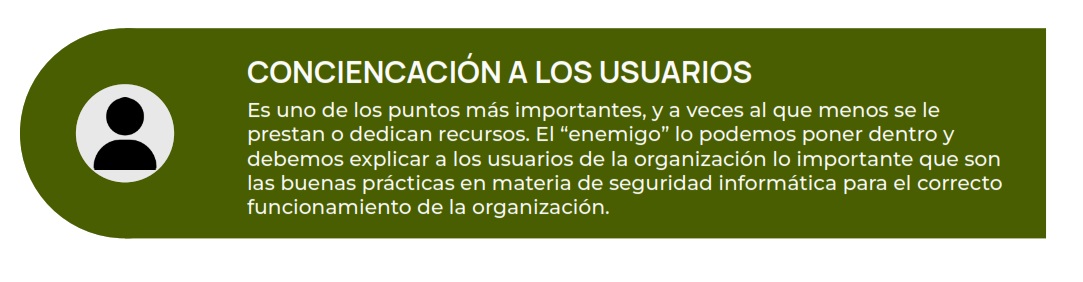
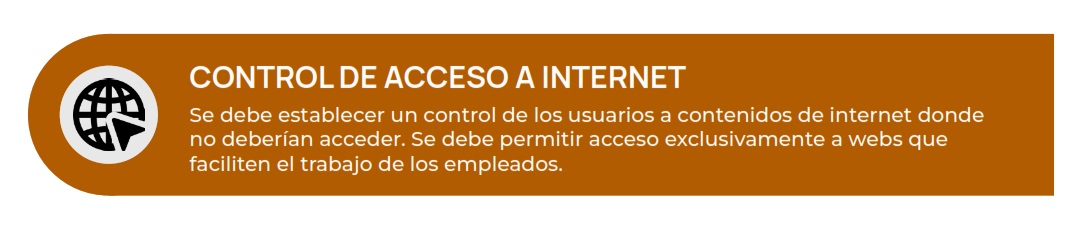
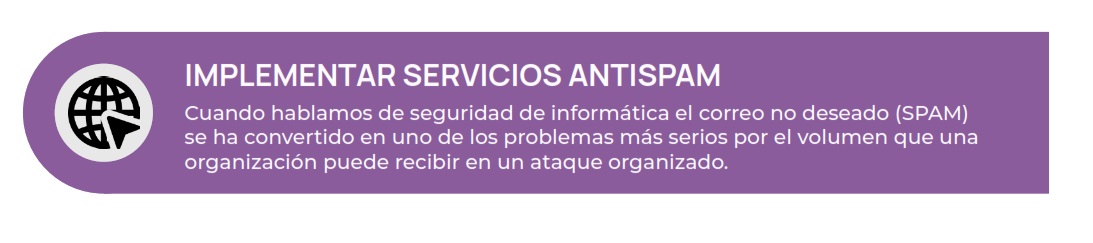
Para la gestión de la seguridad informática, debemos considerar llevar a cabo una serie de pautas para cuidar de nuestra infraestructura y equipos informáticos, los cuales, por lo general, sustentan la información y procesos de negocio:
2.5. Normativa y reglamentación sobre seguridad informática
La Estrategia Nacional de Ciberseguridad 2019 desarrolla las previsiones de la Estrategia de Seguridad Nacional de 2017 en el ámbito de la ciberseguridad, considerando los objetivos generales, el objetivo del ámbito y las líneas de acción establecidas para conseguirlo. El documento se estructura en cinco capítulos: I. El ciberespacio, más allá de un espacio común global; II. Las amenazas y desafíos en el ciberespacio; III. Propósito, principios y objetivos para la ciberseguridad; IV. Líneas de acción y medidas; V. La ciberseguridad en el Sistema de Seguridad Nacional.
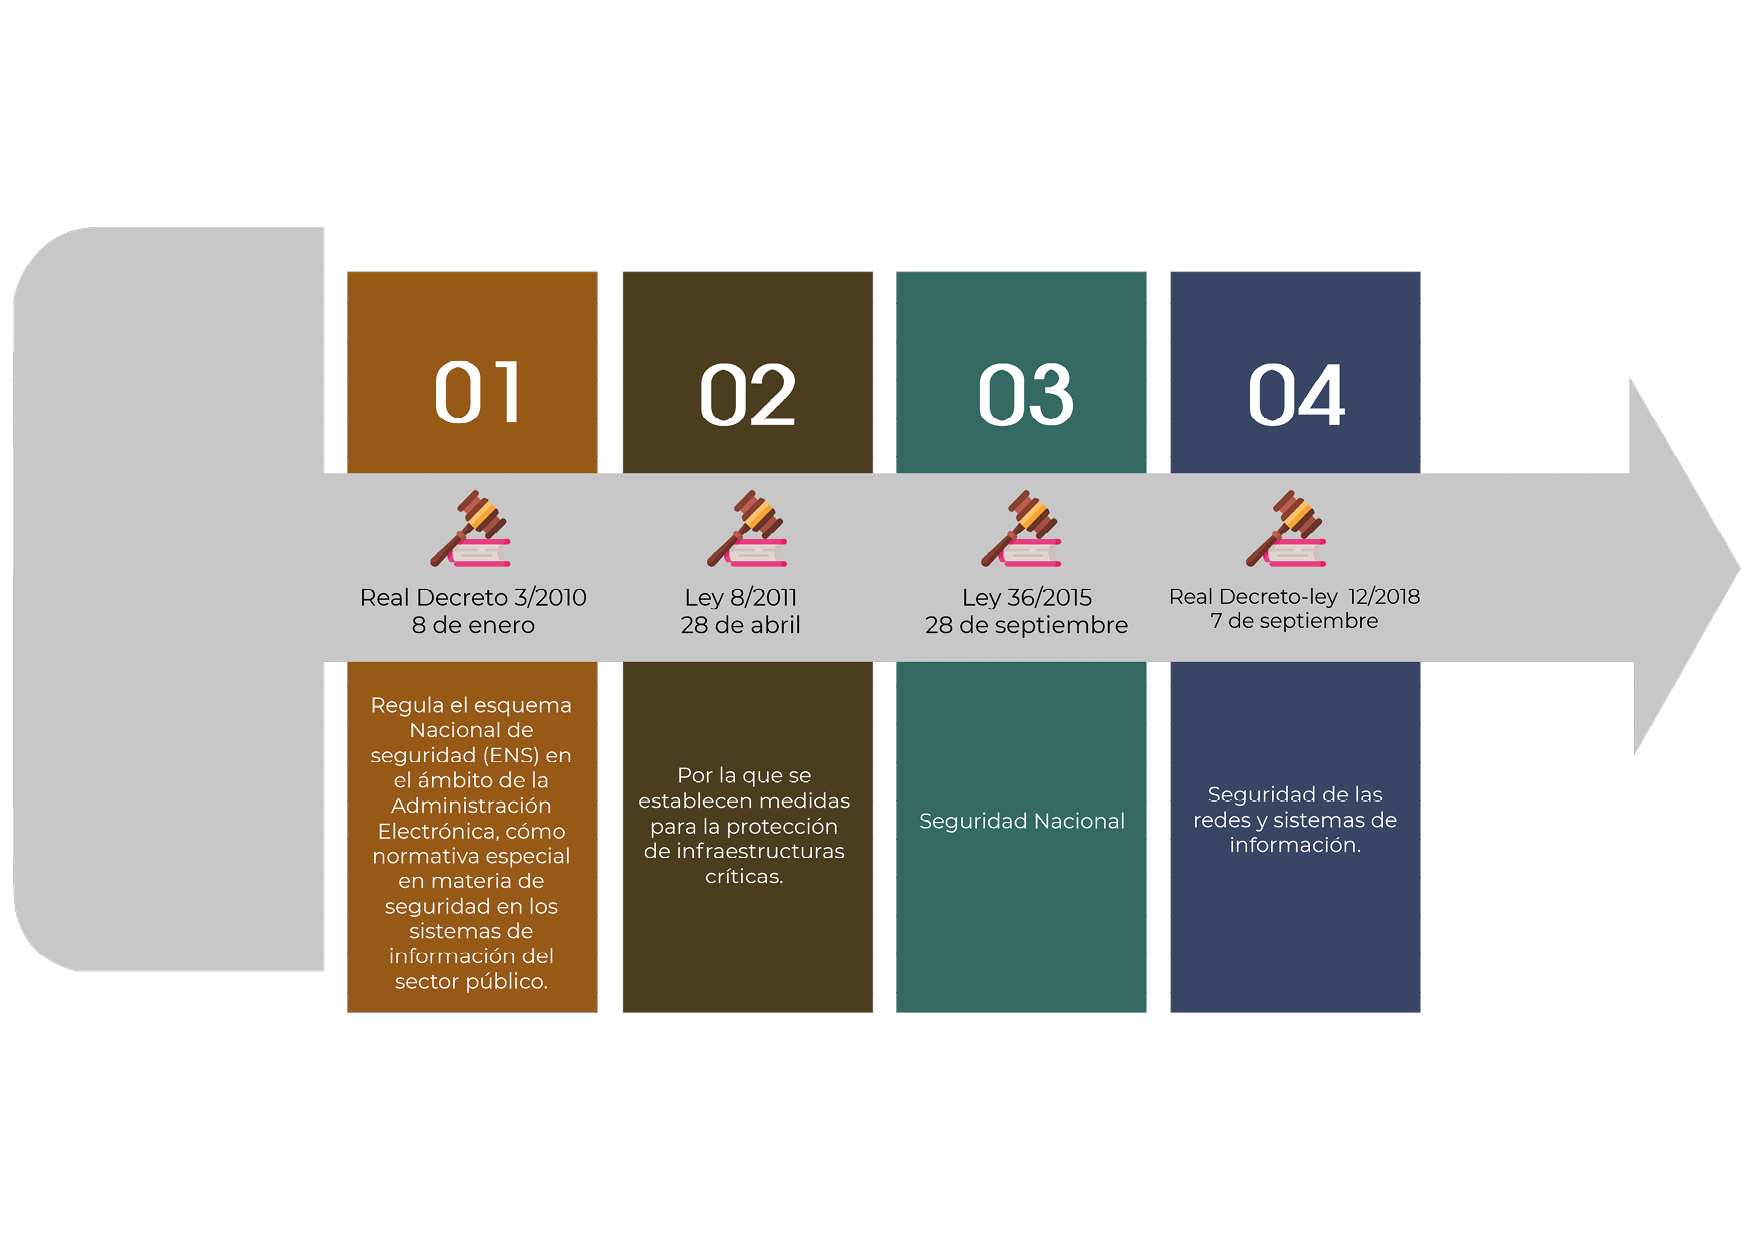
Por lo que respecta a la normativa nacional en el ámbito de la seguridad destacan las siguientes disposiciones:
El objetivo general de la Estrategia Nacional de Ciberseguridad de 2019 es garantizar el uso seguro y fiable del ciberespacio, protegiendo los derechos y las libertades de los ciudadanos y promoviendo el progreso socio económico. En base a este objetivo general se fijan los objetivos específicos que orientan la acción del Estado:
- Seguridad y resiliencia de las redes y los sistemas de información y comunicaciones del sector público y de los servicios esenciales.
- Uso seguro y fiable del ciberespacio frente a su uso ilícito o malicioso.
- Protección del ecosistema empresarial y social y de los ciudadanos.
- Cultura y compromiso con la ciberseguridad y potenciación de la capacidades humanas y tecnológicas.
- Seguridad del ciberespacio en el ámbito internacional.
Es esta Estrategia también se establecen las líneas de acción dirigidas a la consecución de estos objetivos.