4.1. La necesidad de protegerse en la red
Objetivos
Imaginemos a una científica cuyo ámbito de investigación se centra en la nanotecnología. Es razonablemente conocida, cuenta con visibilidad mediática y su exitosa investigación es muy codiciada por las enormes posibilidades que ofrece en su aplicación comercial. Con mucha probabilidad, toda la documentación relevante relativa a su investigación como, por ejemplo, los datos de patentes, gráficos, mediciones, costes, datos personales suyos y de sus colaboradores, etc., estarán almacenados en su equipamiento informático.
La investigadora debería ser consciente del riesgo que corren sus activos: proyectos, dinero, datos personales y seguridad personal. Disponer de un activo también implica el riesgo a perderlo. Es necesario visualizar el equilibrio que representa la protección de cualquier activo contra la posibilidad de que sufra un daño, incluida su pérdida. Estas situaciones conllevan un coste, que será directamente proporcional al tipo de protección que se asigne al activo.
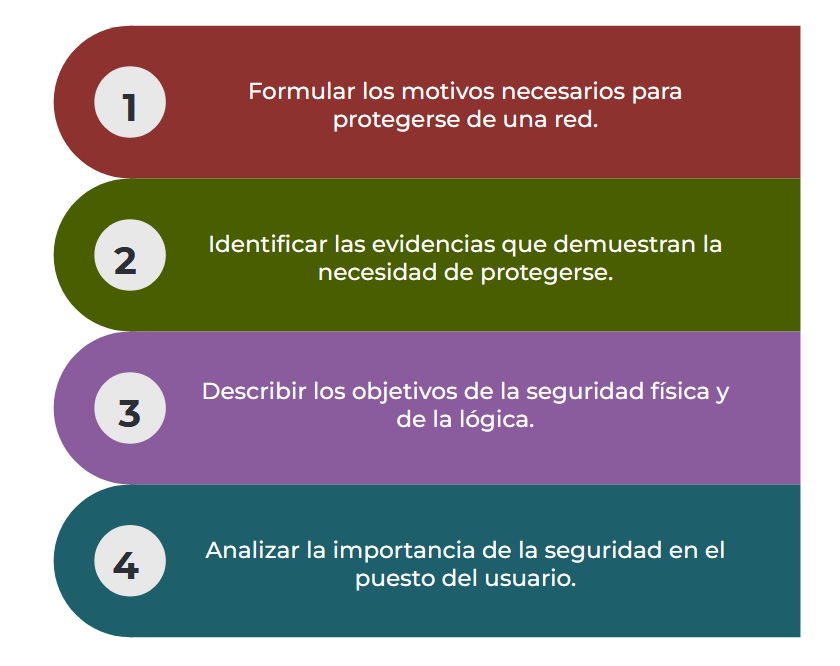
Los objetivos de esta unidad son:
4.2. ¿Por qué hay que protegerse?
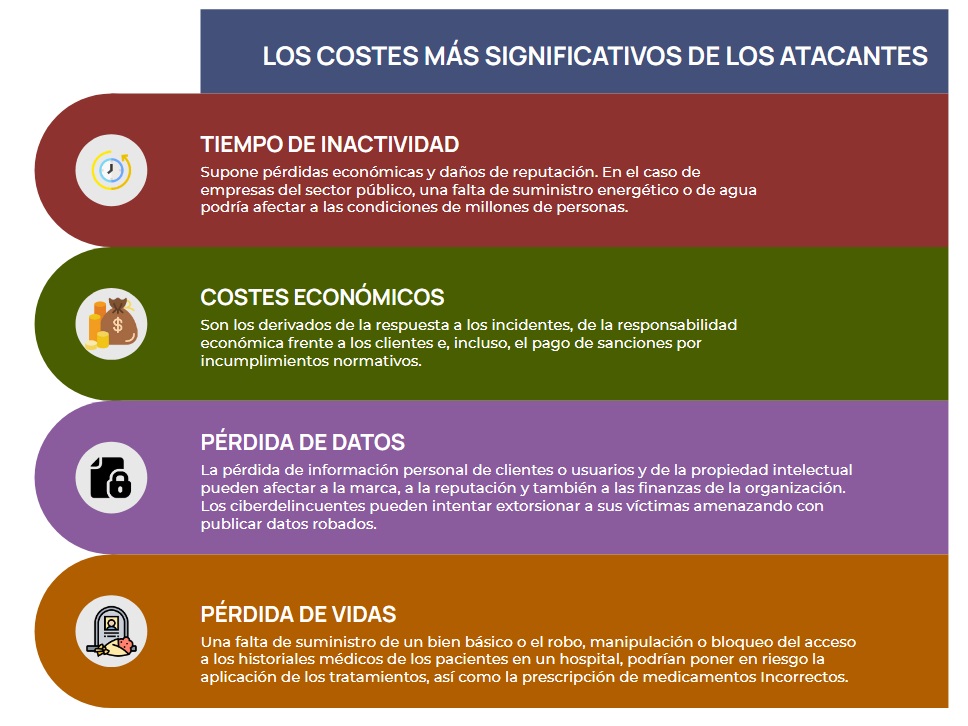
Detrás de las cifras e informes que demuestran que los ataques aumentan año tras año en todo el mundo, se encuentra información comprometida del más alto nivel, servidores bloqueados a la espera del pago de un rescate, denegaciones de servicio a numerosos sitios webs, interrupción de servicios energéticos o ataques a entidades financieras.
En los ejemplos anteriores se puede suponer que todos los protagonistas que sufren esas amenazas piensan en el riesgo que corren sus activos: proyectos, infraestructuras, dinero, datos personales y seguridad personal. Disponer de un activo también implica el riesgo a perderlo. Es necesario visualizar el equilibrio que representa la protección de cualquier activo contra la posibilidad de que sufra un daño, incluida su pérdida. La seguridad implica un coste, que será directamente proporcional al tipo de protección que se asigne al activo.
No obstante, es muy común que muchos usuarios muestren una escasa percepción del riesgo con el manejo de la información. Este fenómeno es habitual en la información vinculada a dispositivos móviles, aplicaciones, redes sociales y a plataformas de almacenamiento de información en la nube (por ejemplo: Google Drive, iCloud, WhatsApp, etc.). De este modo, tanto dispositivos móviles como aplicaciones y plataformas se han convertido en entornos atractivos para intrusos y ciberatacantes.
4.3. Las evidencias
El concepto de cibercrimen moderno incluye un gran número de variedades: pornografía infantil, fraude, terrorismo, extorsión, ciberacoso, lavado de dinero, falsificación y robo de identidad entre otros.
Existen numerosas evidencias de que nos encontramos en un mundo en el que los ataques son más cotidianos de lo que pueda pensarse y de que su diversidad es asombrosamente amplia, como se expone con los ejemplos:
Vehículo
Adquisición del control de ciertas funciones en un vehículo, como los limpiaparabrisas, el climatizador, los intermitentes, la radio, la bocina o los cinturones de seguridad.
Existen pruebas documentales en las que investigadores llegaron, incluso, a modificar la velocidad del vehículo remotamente y a detenerlo contra la voluntad del conductor.
Baño público
Adquisición del control de un baño público en Japón. Los atacantes consiguieron que la cisterna expulsara agua una y otra vez, de forma que la factura del propietario aumentó notablemente. Igualmente, se hicieron con el control de la tapa, que bajaban y subían a voluntad y del secador de manos, encendiéndolo y apagándolo, originando molestias a los usuarios y reclamaciones al dueño.
Hospital
En un hospital, los atacantes consiguieron modificar las dosis en los dispositivos que bombean la medicación a los pacientes, manejaron a voluntad los desfibriladores vía Bluetooh y accedieron tanto al sistema que almacenaba los registros de rayos X como al que contenía datos de diagnóstico y prescripciones.
Vivienda
En una vivienda, los atacantes se hicieron con el control de una televisión inteligente conectada a Internet.
También se han producido ataques a cámaras webs situadas en las habitaciones de bebés. Los atacantes grabaron voces que los pequeños escuchaban.
Importante
En todas las situaciones anteriormente descritas los usuarios o propietarios de estos dispositivos desconocían que eran vulnerables.
4.4. Reflexiones
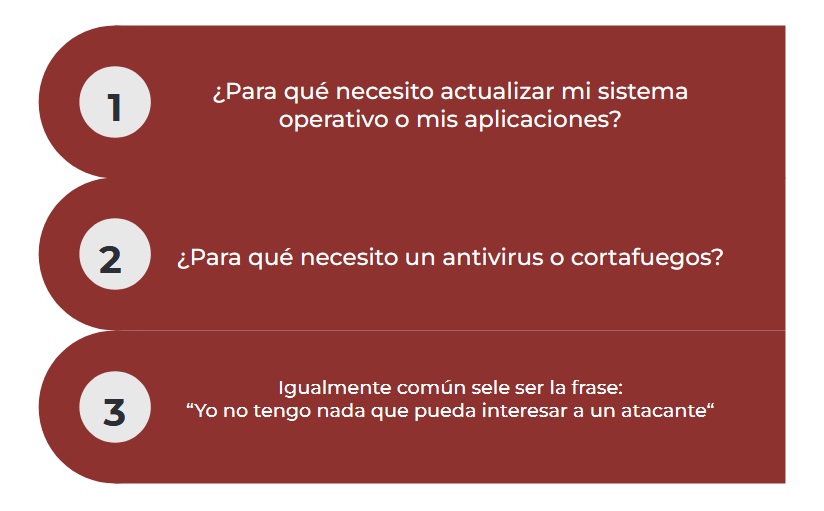
Como hemos visto, en la mayoría de las ocasiones los usuarios desconocen su propia vulnerabilidad. Es más, en muchas ocasiones aún se escuchan preguntas como:
4.5. El valor de la información
Está generalmente aceptado que la información es un activo crítico para cualquier organización. El activo humano genera las órdenes y gran parte de la información que ha de fluir hacia las partes ejecutoras de la organización para que generen actividad. Es posible que la información pueda encontrarse dañada o que el flujo sea interrumpido por cualquier causa; ambas situaciones podrán originar un mal funcionamiento de la organización. Por ello, desde el punto de vista del proceso de la información es obligatorio garantizar que se realice de forma segura en todas y cada una de sus fases: recepción, envío, almacenamiento y análisis.
Es tan importante la información para las organizaciones que se ha generado todo un negocio alrededor de una disciplina: la Seguridad de las Tecnologías de la Información y Comunicaciones (Seguridad TIC o STIC).
¿Quién y por qué está interesado en dañar, destruir o robar información de carácter empresarial o personal? Las razones pueden ser múltiples, desde la exposición pública de una habilidad hasta las económicas, mucho más comunes desde hace unos años.
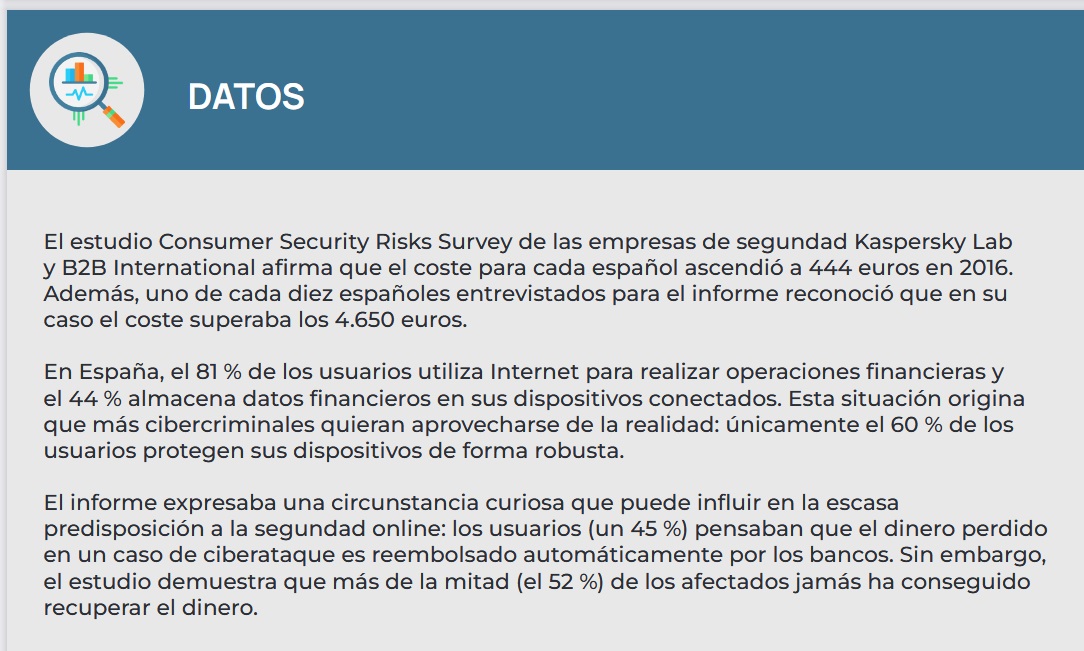
Las pérdidas originadas por el fraude online, el robo de identidades o el pirateo alcanzan los miles de millones de euros anuales. Además, si los incidentes no se reportan, el coste auténtico es aún mayor.
4.6. El valor de las infraestructuras
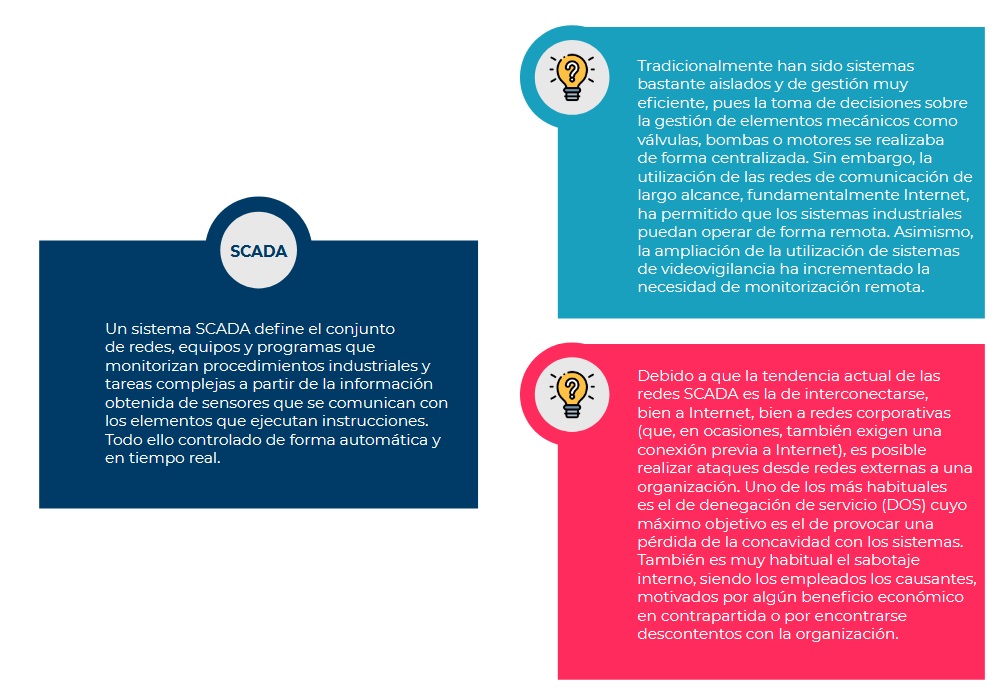
Aunque los sistemas de monitorización y control en tiempo real son elementos esenciales en el funcionamiento de los procesos industriales y en la mayoría de las tareas rutinarias, tanto empresariales como domésticas, no son muy conocidos por gran parte de los ciudadanos. Son herramientas que gestionan el funcionamiento del aire acondicionado en una empresa, el suministro de gas en un bloque de viviendas o la distribución de petróleo por todo un territorio nacional o trasnacional.
Existen varios tipos de sistemas de monitorización y control, pero los más utilizados son los denominados SCADA (Supervisory Control And Data Acquisition, Control de la supervisión y adquisición de datos).
4.7. Análisis de riesgos
4.7.1. Análisis de impacto de los incidentes
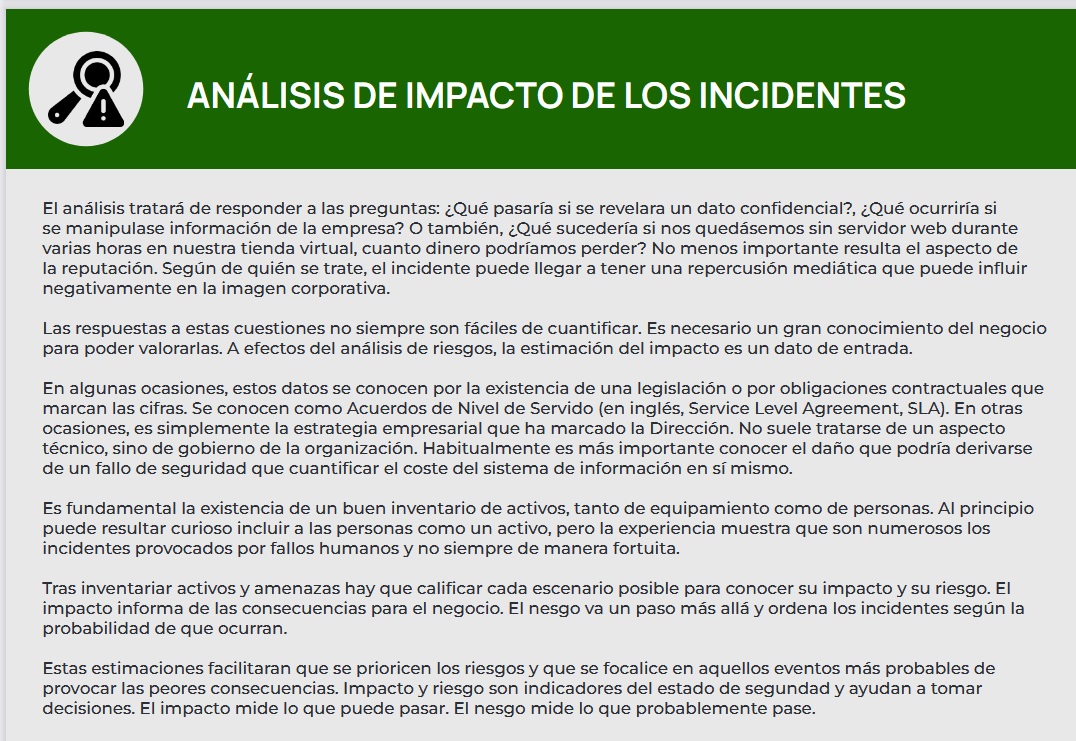
Cada sistema de información puede atender a un negocio concreto y únicamente el responsable de dicho negocio sabe qué le interesa proteger y de qué o de quién. Por supuesto que existen medidas generales que, prácticamente, interesan a todos, pero lo más habitual es adecuarlas a cada caso. En esta tarea puede ayudar un análisis de impacto de los incidentes. Se trata de un ejercicio que intenta averiguar las consecuencias de un incidente de seguridad en un sistema o en una infraestructura en toda una organización.
4.7.2. Formas de afrontar los riesgos
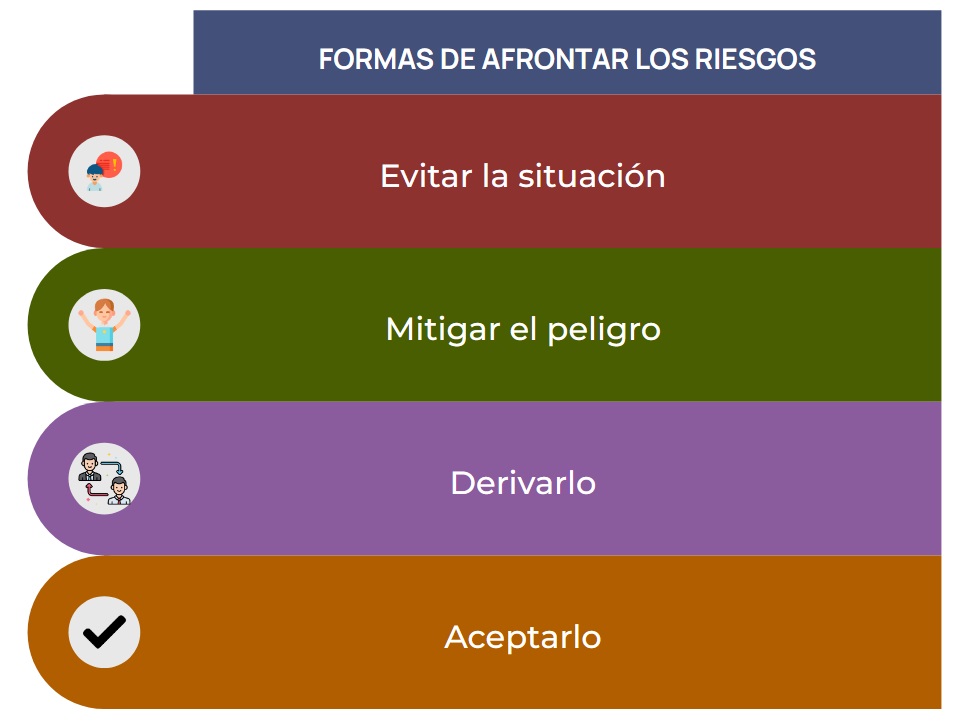
Pueden darse cuatro formas de afrontar los riesgos:
Seguridad en redes inalámbricas
Las redes inalámbricas WiFi pueden funcionar de dos formas distintas:
Ad-Hoc
No es necesario un punto de acceso que se encargue de la gestión de la red, cada usuario retransmite la información que recibe a los otros usuarios.
Infraestructura
Modo en que la gestión está centralizada en un punto de acceso, así los datos que un host emite llegan al punto de acceso y este los transfiere a los otros usuarios de la red.
Las posibilidades para implantar sistemas de seguridad en este tipo de redes se resumen en las siguientes:
ESSID
Con este sistema es necesario conocer el valor de ESSID (Extended Service Set Identifier, código que identifica a la red inalámbrica) para poder conectarse a la red.
Filtrado de direcciones MAC o IP
El router wifi puede almacenar un listado con los terminales que tengan una dirección MAC o IP determinada, autorizadas para conectarse a la red.
En el caso particular de redes abiertas no se solicita ningún dato para acceder a ellas y las comunicaciones entre los usuarios y los puntos de acceso se realizan sin ningún tipo de sistema de autenticación o cifrado.
En este tipo de redes, las medidas de seguridad a implementar se basan solo en estas dos expuestas (ESSID y filtrado de direcciones MAC e IP); es decir, en limitar el acceso no autorizado al sistema, pero no impiden que se puedan espiar las comunicaciones, por lo que es posible obtener la información intercambiada entre terminales y los puntos de acceso (como contraseñas).
WEP (Wired Equivalent Privacy)
Primer estándar de seguridad para redes inalámbricas, actualmente está en desuso. Basado en el cifrado de las comunicaciones, de forma que si estas se capturan solo se obtiene una serie de bytes sin sentido. Se utiliza una clave secreta compartida por todos los participantes de la comunicación y que se emplea para cifrar la información enviada. Es importante tener en cuenta que no se debe usar WEP para proteger una red inalámbrica si se tiene otra alternativa, su protección es demasiado débil.
WPA (WiFi Protected Access)
Sistema que surgió para corregir las limitaciones del WEP. Introdujo mejoras de seguridad como el TKIP (Temporal Key Integrity Protocol) que varía por sí solo la contraseña WiFi cada cierto tiempo. Su variante habitual es WPA-Personal, que usa el sistema PSK, o de clave precompartida, en el que todos los usuarios de la red inalámbrica tienen una misma contraseña que el propio usuario define.
WPA2
Es el estándar más moderno para proteger redes inalámbricas y el que recomienda la WiFi Alliance. Existe también una versión personal (WPA2-Personal) y empresarial (WPA2-Enterprise).
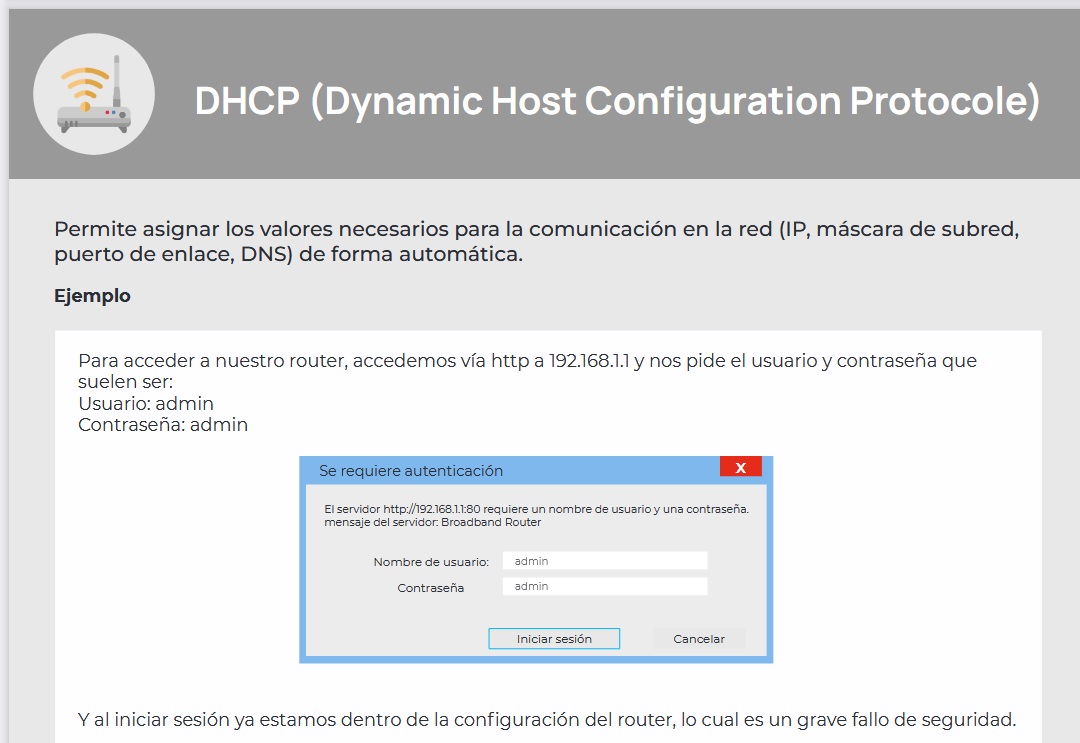
DHCP (Dynamic Host Configuration Protocole)
Permite asignar los valores necesarios para la comunicación en la red (IP, máscara de subred, puerto de enlace, DNS) de forma automática.