
5.1. Medidas de protección
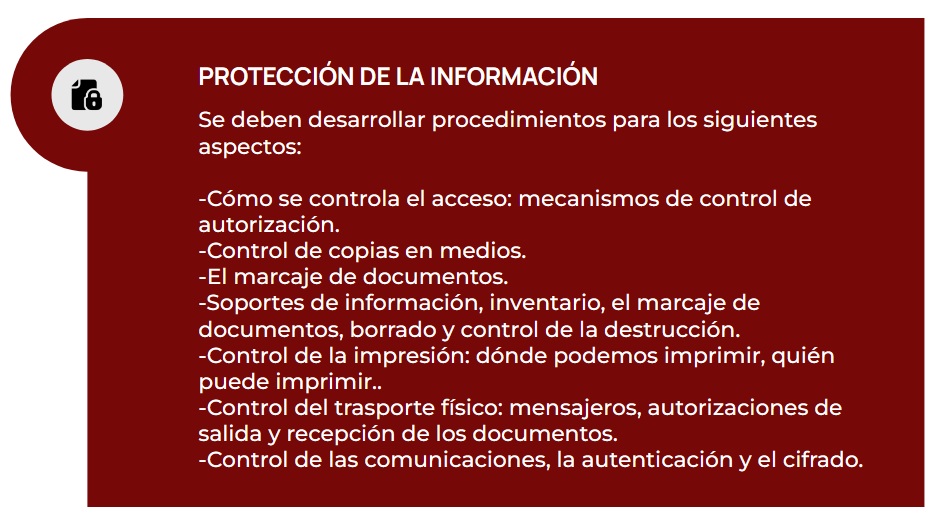
Toda implantación de seguridad recogida en las políticas y procedimientos contemplará unas medidas de protección siendo importante destacar:
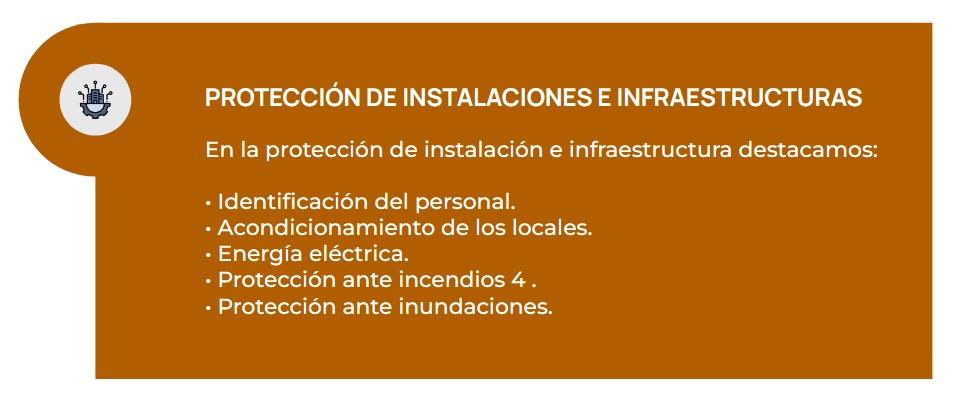
Identificación del personal
En las áreas de acceso restringido se debe mantener una relación de personas autorizadas y un sistema de control de acceso que verifique la identidad y la autorización que deje registro de todos los accesos.
Acondicionamiento de los locales
Se debe disponer de unas instalaciones adecuadas para el eficaz desempeño del equipamiento que se instala en ellas. Los locales deben garantizar la temperatura adecuada para los sistemas e infraestructuras respetando las recomendaciones específicas de los fabricantes.
Energía eléctrica
Se debe implantar medidas para atajar los problemas de corte inesperado del suministro eléctrico.
El Sistema de Alimentación Ininterrumpida, SAI, es una unidad de conversión de energía eléctrica que proporciona corriente alterna de alta calidad. La elección del SAI debe estar justificada por una comparación del coste total asociado a la implantación y a su explotación, con los costes y repercusiones causadas por la ausencia de funcionamiento de los equipos informáticos, así como con los diversos costes de obtención, mantenimiento y explotación de fuentes de energía alternativa.
Protección ante incendios
Se debe elaborar un estudio de riesgo de incendio, tanto de origen industrial como natural. Como en todos los casos anteriores sería necesario documentar todas las medidas de seguridad de cara hacer una implantación que nos garantice la infraestructura.
Protección ante inundaciones
Se deben considerar como salvaguardas mínimas: aislamientos frente a humedades, desagües en caso de desastre y la correcta detección con empresas externas conectadas 24×7.
Bloqueo de puesto de trabajo
Dentro de la protección de los equipos, también tenemos que tener en cuenta el procedimiento de bloqueo de cuentas. Este procedimiento contemplará los tiempos de inactividad que marcarán a su vez cuándo se bloqueará la cuenta del usuario, evitando así la usurpación del puesto poniendo en riesgo la seguridad de la información.
Protección equipos portátiles
Los equipos portátiles, a diferencia de los equipos físicos, tienen mayor nivel de riesgo por lo que el nivel de seguridad debe ser más elevado. Debemos documentar las configuraciones extras que implantaremos como, por ejemplo, cortafuegos, conexiones VPN, herramientas de encriptación, políticas de salvaguardas adicionales, etc. Las medidas más frecuentes que auditaremos son:
-
La comprobación regular de la custodia del equipo entregada al usuario.
-
La protección de la información por medios criptográficos.
-
La política de contraseñas.
-
La gestión del cambio.
Medios alternativos
Los medios alternativos son de un nivel medio de importancia, ya que son usados cuando los medios habituales fallan. Se debería de establecer unos tiempos máximos para que los equipos alternativos entren en funcionamiento. Estos equipos pueden estar dispuestos para entrar en funcionamiento inmediatamente, siempre y cuando la información sea igualmente accesible con el fin de sufrir el menor de los impactos.
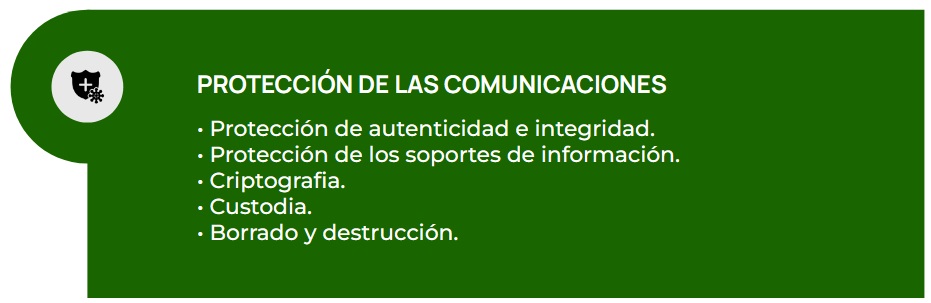
Protección de la autenticidad e integridad
Antes del intercambio de información se debe establecer la seguridad fehaciente de la autenticidad de las partes que intervienen en el intercambio de información. La utilización de protocolos que garanticen estas actuaciones debería estar documentada en todo momento y autorizada por el administrador de seguridad. Existe a nivel técnico gran número de protocolos, siendo el más utilizado a nivel de seguridad la implantación de una red privada virtual que:
-
Garantiza la autentificación de ambas partes.
-
Controla el tiempo y la sesión establecida.
Una conexión de acceso remoto es realizada por un usuario que se conecta a una red privada (VPN, Virtual Private Network). La información enviada a través de una conexión VPN es originada en el usuario de acceso remoto, que se identifica con el servidor de acceso y, a su vez, este se autentifica ante la red privada. Una VPN requiere de permisos de autorización, basados en servicios de autenticación, para realizar esta operación.
Protección de los soportes de información
En el plan de implantación debemos aportar toda la información relevante (soporte, modelo, número de serie, sistema operativo, …) a los soportes de información accesibles por los usuarios, tales como:
-
PDAs.
-
Móviles y sistemas de cámaras, música…
-
Disquetes.
-
Cintas.
-
CD.
-
DVD.
-
DISCOS USB Extraíbles.
-
Tarjetas inteligentes de memoria.
-
Discos de los servidores, equipos de usuario final, con especial consideración a equipos portátiles y discos removibles.
-
Componentes de impresión.
Criptografía
La opción que aporta la criptografía es la de asegurarse que los datos se protegen antes de la copia al soporte, es decir, se cifran o se firman exteriormente al propio soporte.
Otra opción posible es proteger todo el soporte de información instalando un disco virtual que se encarga de acoger toda la información, así como controlar El acceso al mismo. En este caso, los usuarios accederían a dicho disco virtual, evitando los múltiples soportes adicionales existentes.
Custodia
Se debe aplicar la debida diligencia y control a los soportes de información que permanecen bajo la responsabilidad de la organización. Se considerará evidencia suficiente del cumplimiento de esta medida:
-
Categoría BÁSICA: existe un inventario exhaustivo de todos los soportes de información usados, en ocasiones indicando su etiqueta, su ubicación física y quién es el responsable del mismo.
-
Categoría MEDIA: se conserva la historia de cada dispositivo, desde su primer uso hasta la terminación de su vida útil.
-
Categoría ALTA: se verifica regularmente que el soporte cumple las reglas acordes a su etiquetado.
Borrado y destrucción
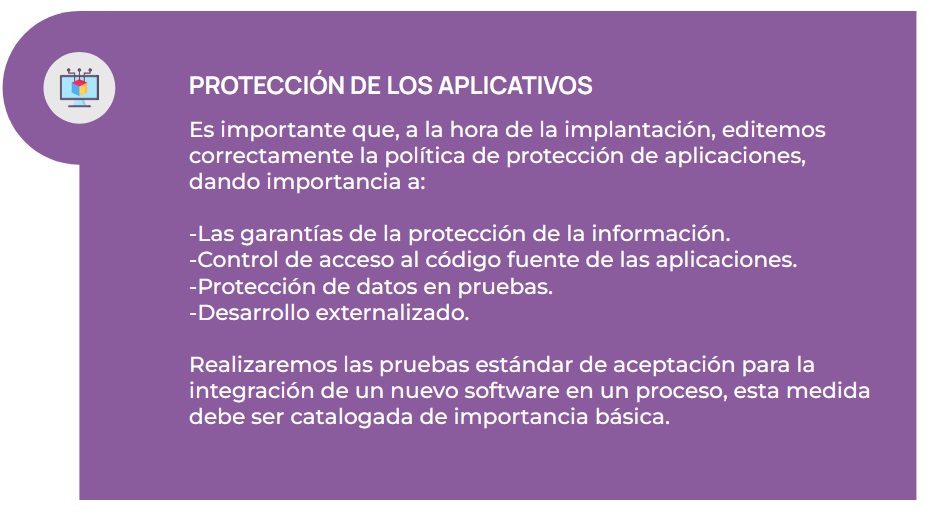
En el plan de implantación, los mecanismos de borrado toman un nivel medio de importancia ya que pueden contener diferente información relevante o no en la gestión empresarial. Por eso identificaremos en todo momento los datos de información que contienen y así aplicamos los mecanismos y salvaguardas correspondientes.
| Cumplimiento legal: un caso de éxito en una cadena hotelera |
| En este vídeo nos explican, desde el departamento de calidad de una cadena de hoteles, la legislación y los pasos que hay que dar para cumplir la legislación en materia de gestión de la información en el ámbito tecnológico.
5.2. Control de acceso de los usuarios al sistema operativo 5.2.1. Permisos de los usuarios Toda política de seguridad contempla el alta, baja y modificación de usuarios como unas tareas imprescindibles para garantizar el correcto mantenimiento de la seguridad. Los principales aspectos que cubre esta gestión son: |
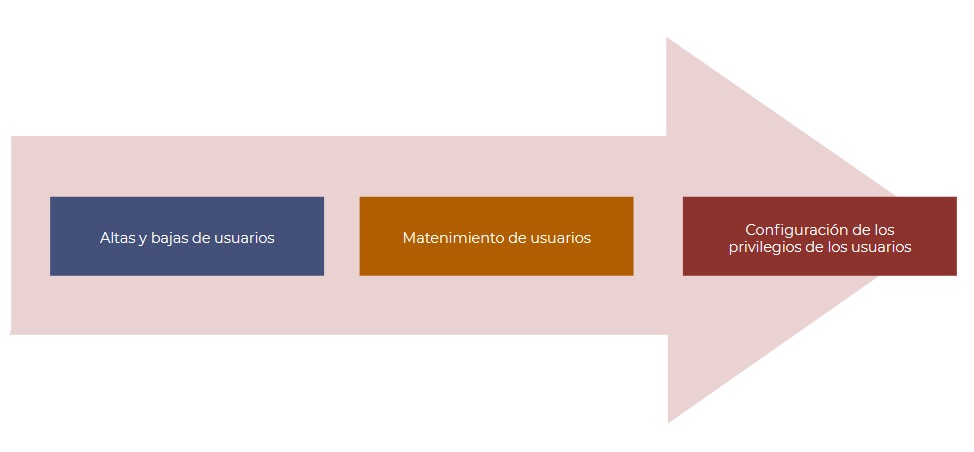
5.2.3. Control de acceso de los usuarios al sistema operativo
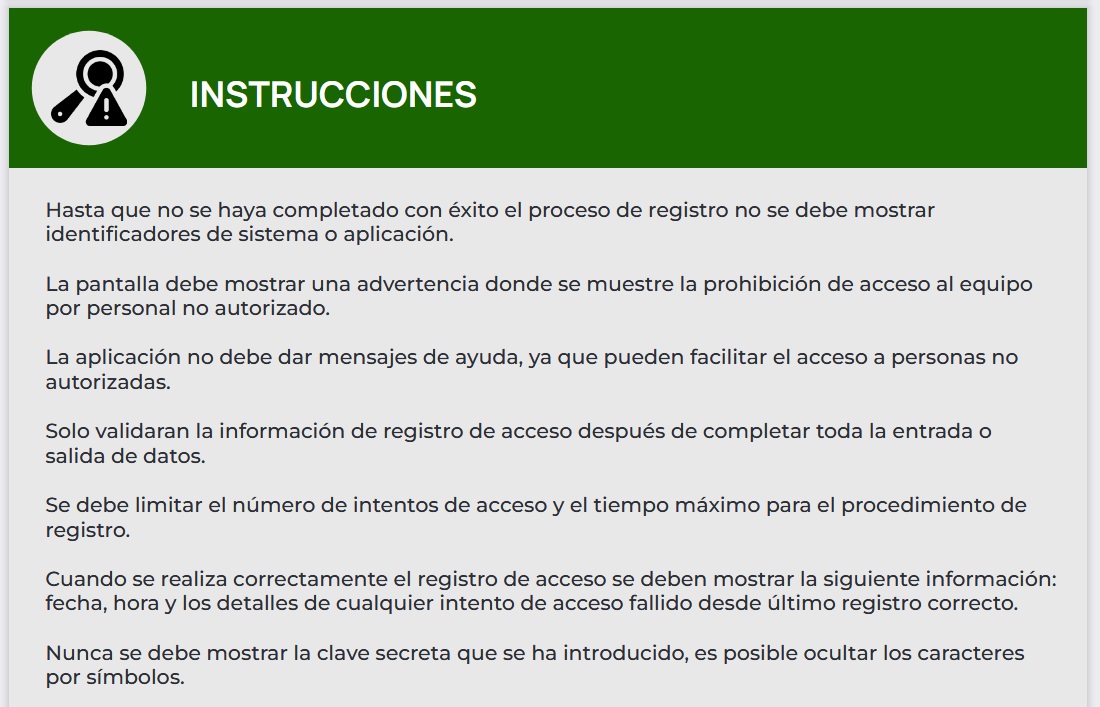
Algunas pautas para realizar un buen procedimiento de control de acceso:
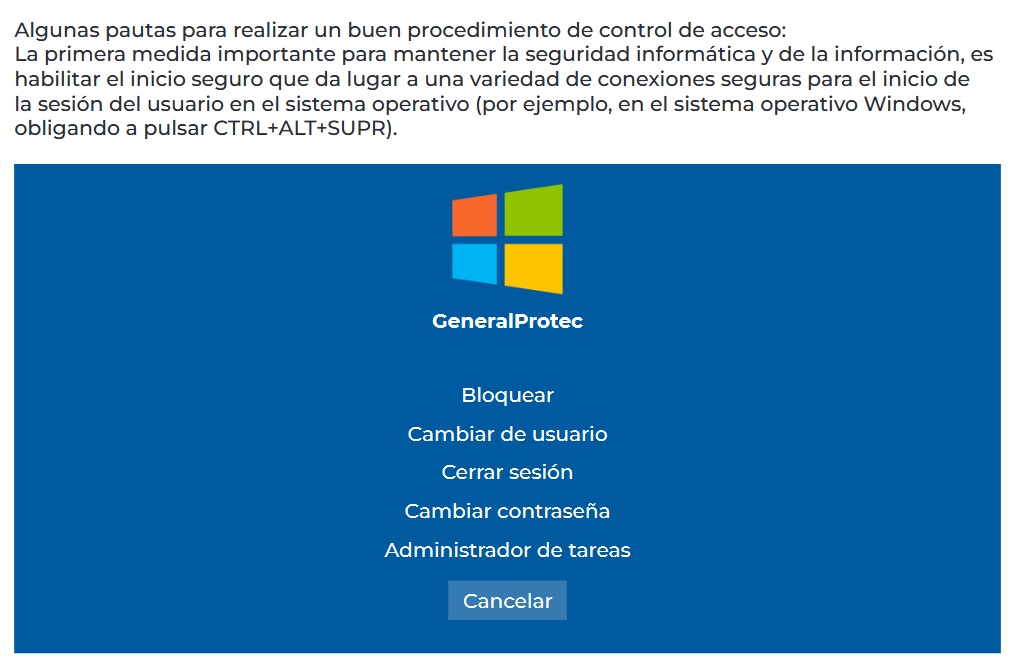
La primera medida importante para mantener la seguridad informática y de la información, es habilitar el inicio seguro que da lugar a una variedad de conexiones seguras para el inicio de la sesión del usuario en el sistema operativo (por ejemplo, en el sistema operativo Windows, obligando a pulsar CTRL+ALT+SUPR).
5.2.4. Autentificación de usuarios
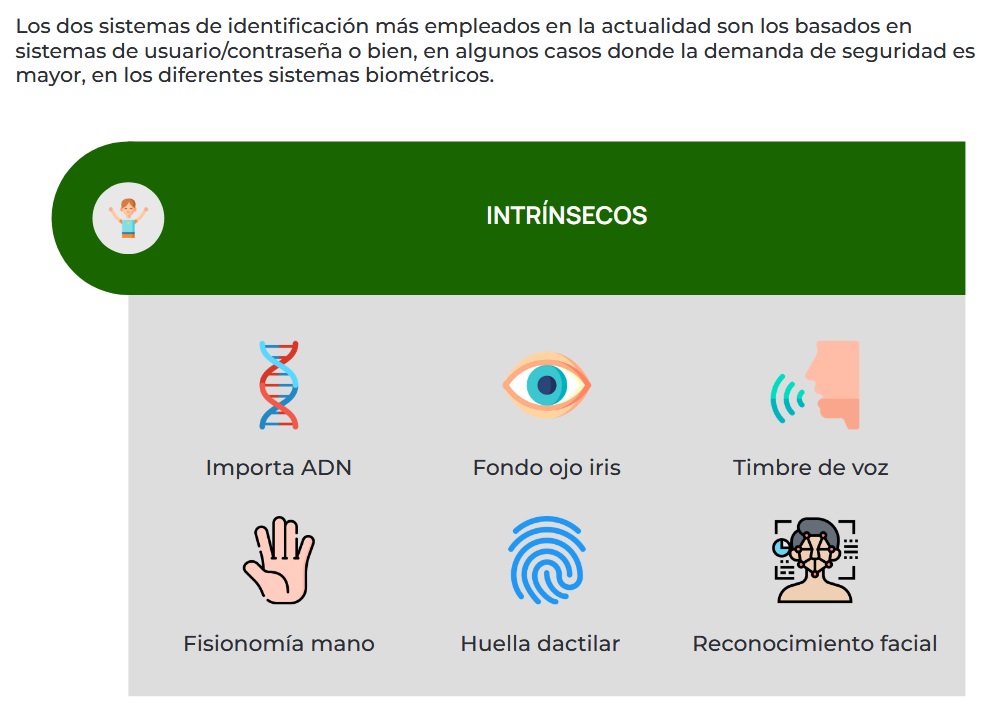
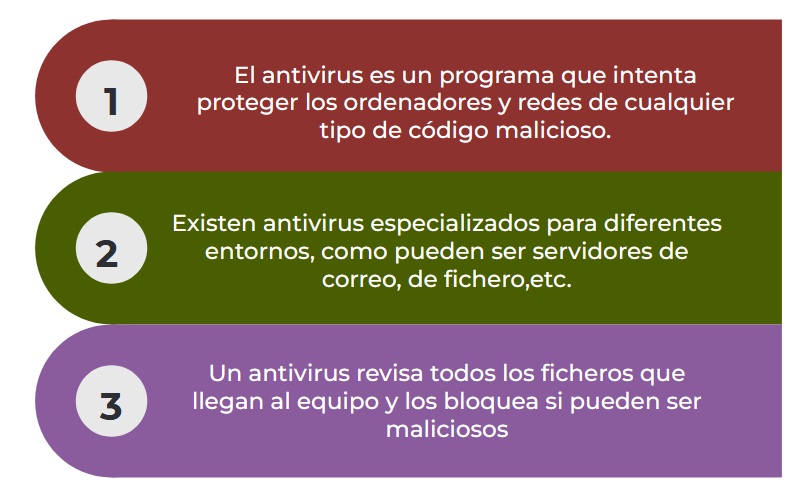
La autenticación es el proceso de detectar y comprobar mediante las credenciales de usuario y validación, la identidad de una o varias personas.
Podemos decir que la identidad de un usuario es el conjunto de características únicas e irrepetibles que le permiten distinguirse de otros individuos de su mismo colectivo.
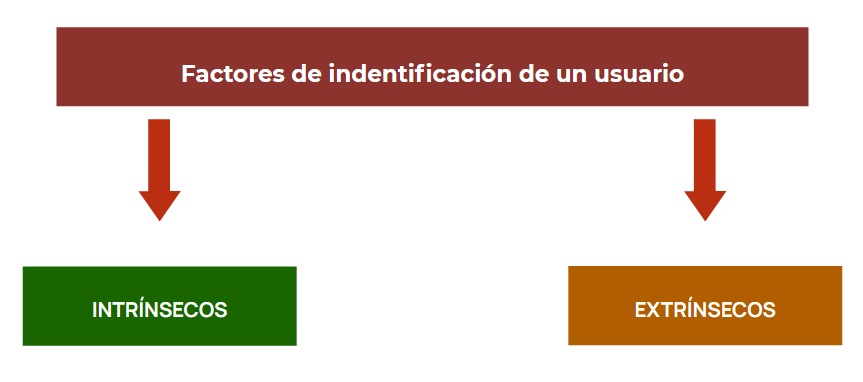
Los dos sistemas de identificación más empleados en la actualidad son los basados en sistemas de usuario/contraseña o bien, en algunos casos donde la demanda de seguridad es mayor, en los diferentes sistemas biométricos.
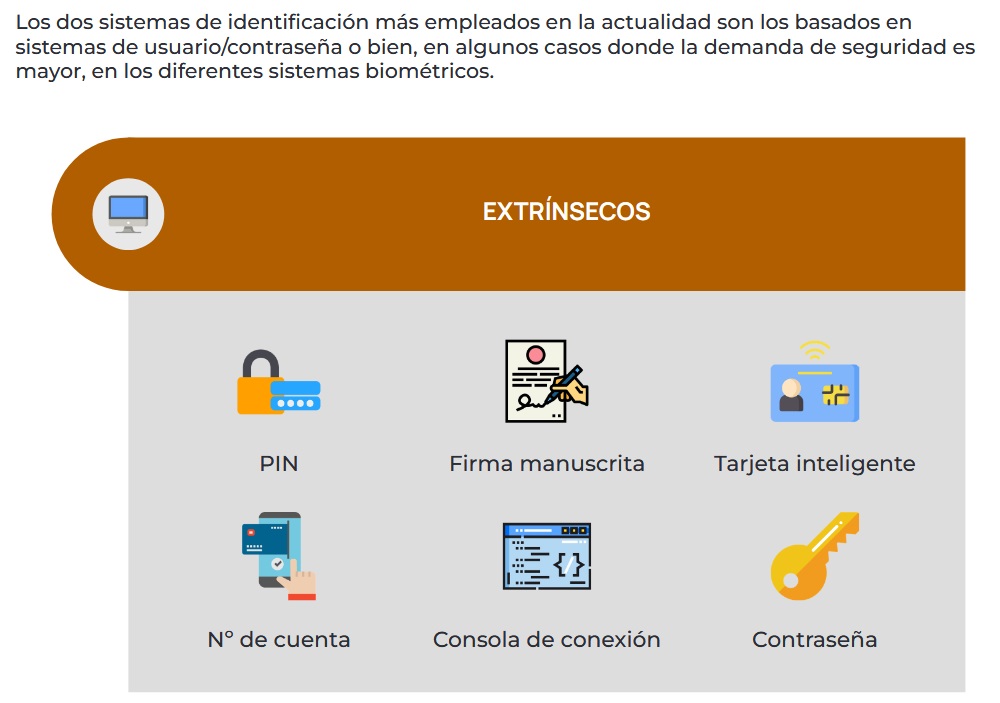
El mecanismo más utilizado en la actualidad para la identificación de usuarios está basado en el nombre de usuario (login) y contraseña (password). De este modo a cada usuario se le asignará un identificador asociado a una contraseña que permitirá verificar la identidad correcta en el proceso de autenticación. Para ello las contraseñas han de cumplir con unos mínimos requisitos los cuales deberán estar definidos en la política de contraseñas del sistema como, por ejemplo:
- Tamaño mínimo de contraseña
Con un mínimo de caracteres que deberá contener. Recomendación: Entre 8 y 16 caracteres. Un mínimo de 8 caracteres no es aconsejable ni aceptable en la mayoría de los sistemas informáticos. A mayor longitud, mayor complejidad.
- Caducidad de contraseña
Establecer un periodo de contraseña antes de que se caduque. Recomendación: la caducidad dependerá de la importancia de la cuenta. Por lo general, para usuarios genéricos la caducidad podrá ser cómo máximo de 90 días. Para usuarios con accesos críticos la caducidad será de 30 a 40 días.
- Limitación de repetición de contraseña
Evitamos así que puedan volver a poner la misma o parecida contraseña. Recomendación: se configurará en torno a 20 repeticiones como política para volver a poner la misma contraseña.
- Combinación de caracteres
Evitando la repetición de secuencia de caracteres. Recomendación: construir las contraseñas mezclando caracteres alfabéticos (combinación de mayúsculas, minúsculas, dígitos, caracteres especiales tipo @, +, $…). La contraseña no debe de contener nombres de usuarios de la cuenta, tampoco serie de letras o números adyacentes (qwertyio, 12345678, abcdef123…).
5.3. Gestión segura de comunicaciones, carpetas y otros recursos compartidos
5.3.1. Gestión de carpetas compartidas en la red
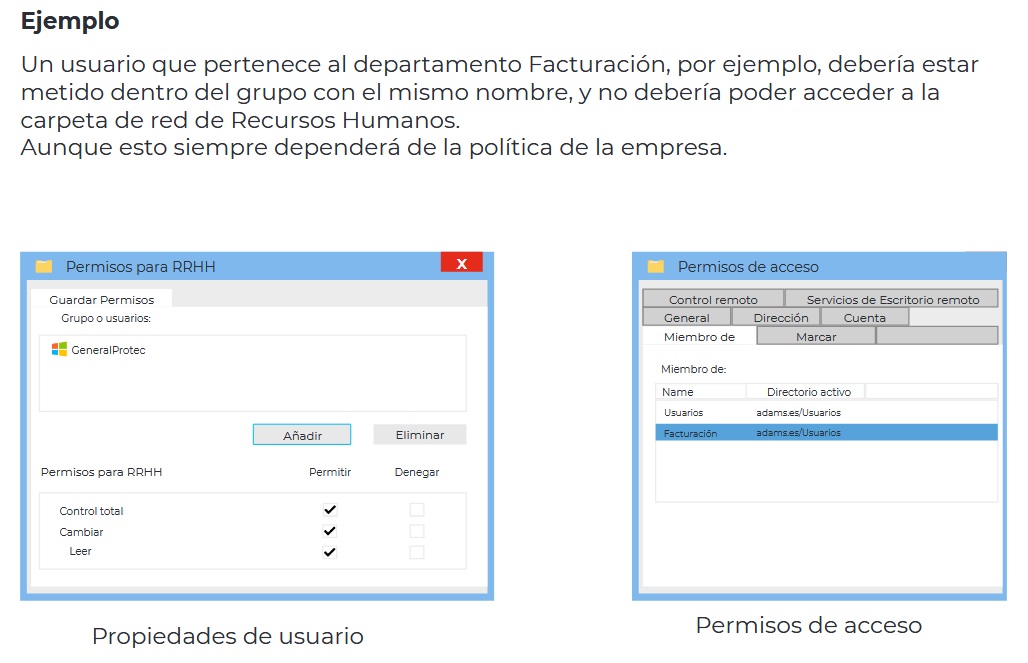
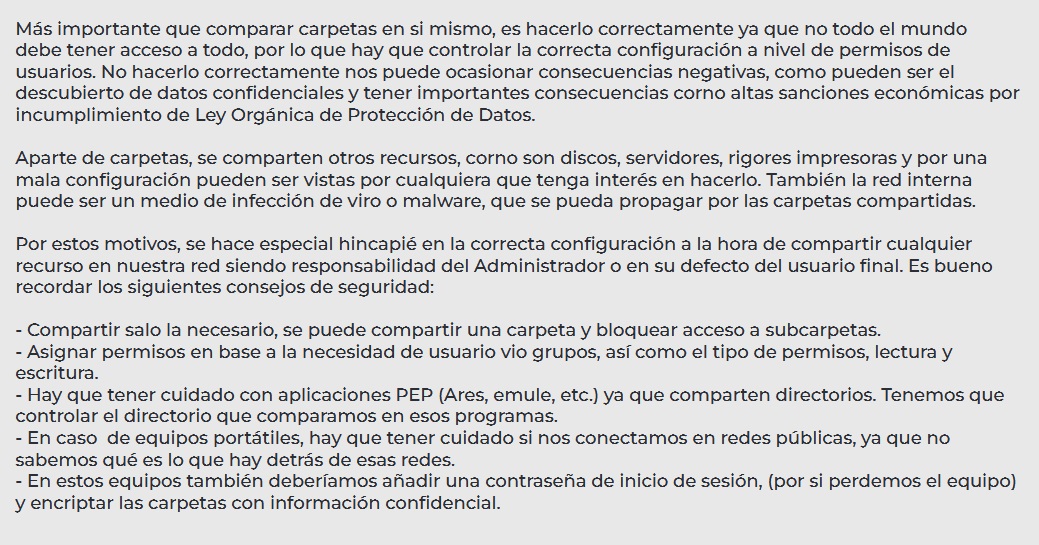
En un entorno corporativo es muy importante poder compartir la información. Son los administradores de sistemas quienes deben proporcionarnos el acceso a carpetas compartidas con distintos niveles de privilegios según el cargo que ocupemos en la organización, es decir, si un usuario pertenece al departamento de Recursos Humanos, debería tener acceso a la carpeta RR.HH. pero no a la carpeta de Contabilidad.
5.3.2. Tipos de accesos a carpetas compartidas
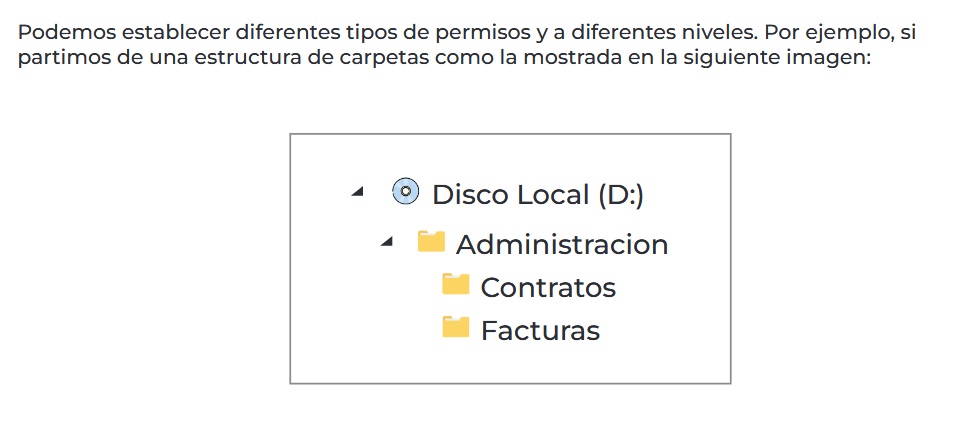
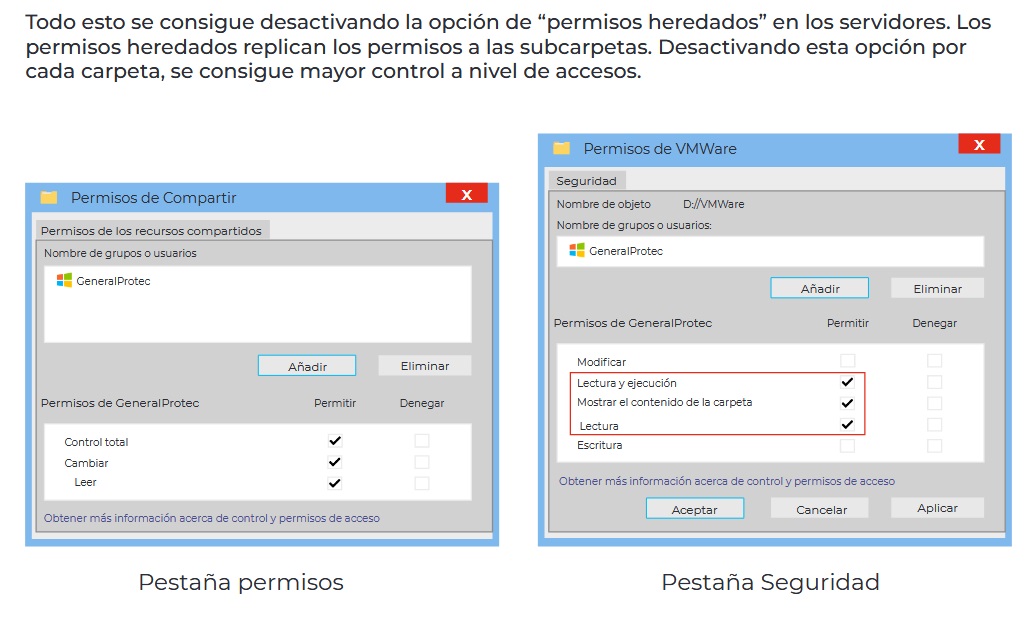
Podemos establecer que determinados usuarios accedan con permisos de solo lectura a la carpeta de Administración, pero con accesos de escritura a las carpetas Contratos y Facturas. O tal vez, concederle permisos de escritura a Administración, solo lectura a Contratos y sin acceso a Facturas.
5.3.3. Compartir impresoras
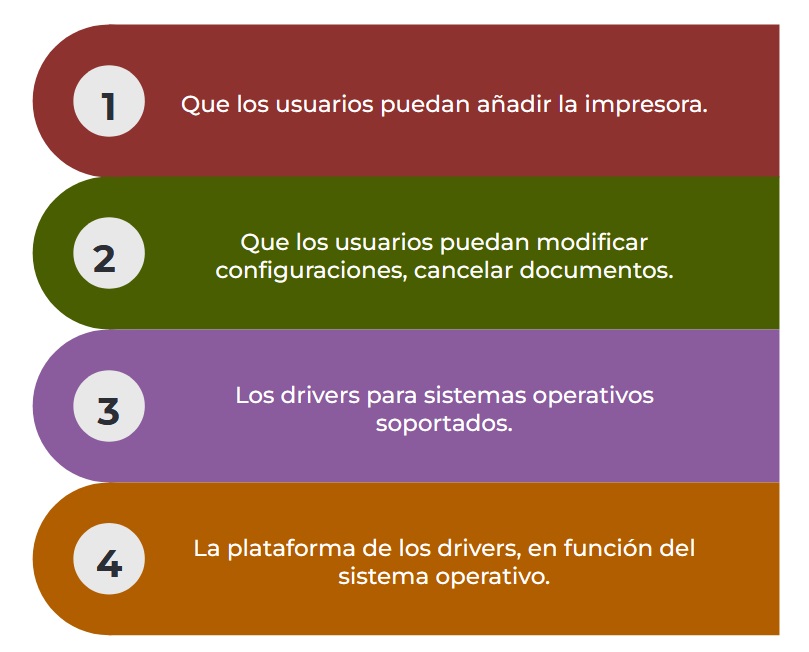
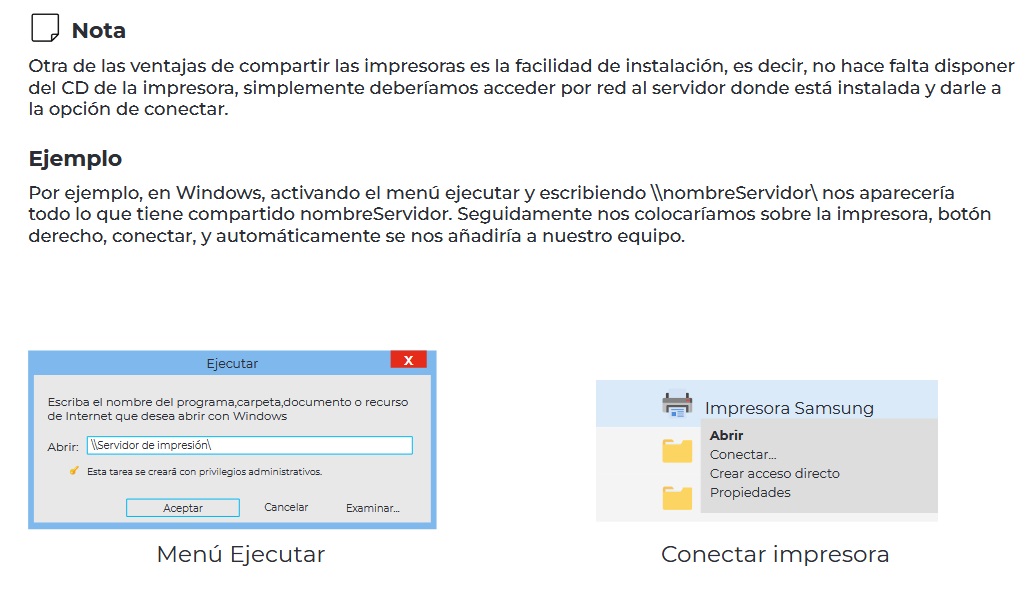
Hay impresoras que traen su propia tarjeta de red y en lugar de conectarse a un equipo se conectan a un switch y se puede acceder a ella utilizando un CD de instalación que detecta la impresora a través de su dirección IP. Si queremos simplificar esto, o simplemente nuestra impresora no tiene tarjeta de red, podemos conectarla a un equipo (o servidor) y compartirla. Cuando esta operación se hace en un servidor las opciones de establecer funcionalidades se multiplican, ya que se pueden llegar a establecer los siguientes permisos y opciones:
5.4. Protección frente a código malicioso
5.4.1. Antivirus
Nota
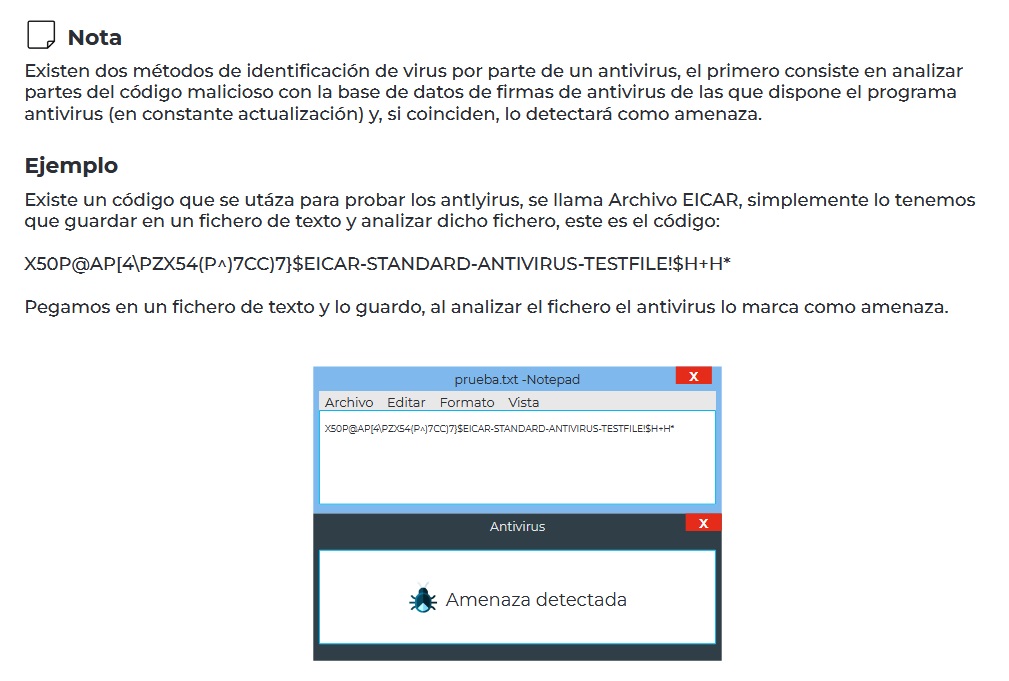
El otro método consiste en analizar el comportamiento del fichero cuando lo ejecutamos, buscando acciones extrañas, como puede ser infectar otros ficheros, formateo del disco duro, acceso a ficheros… Esto nos puede indicar que algo extraño está ocurriendo, pero no nos identifica qué virus es.
5.4.2. Cortafuegos (firewall)
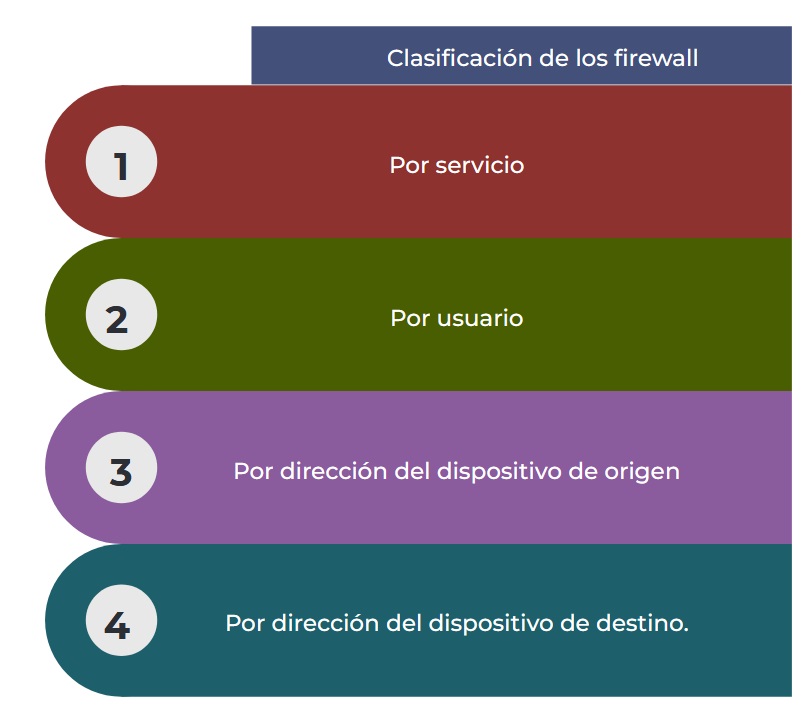
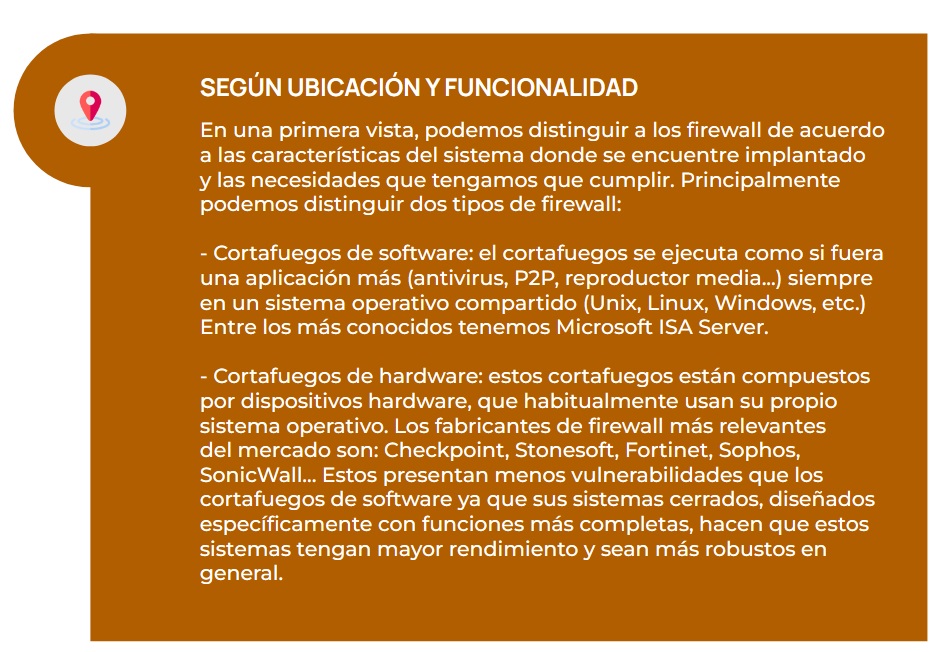
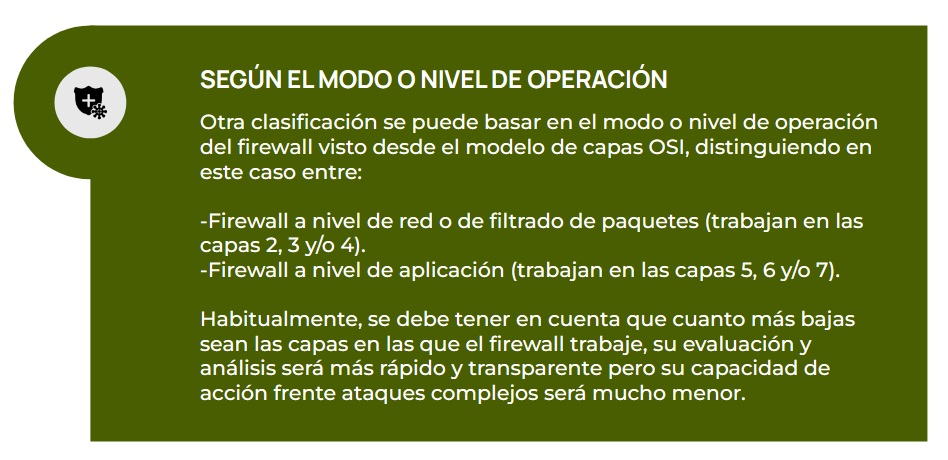
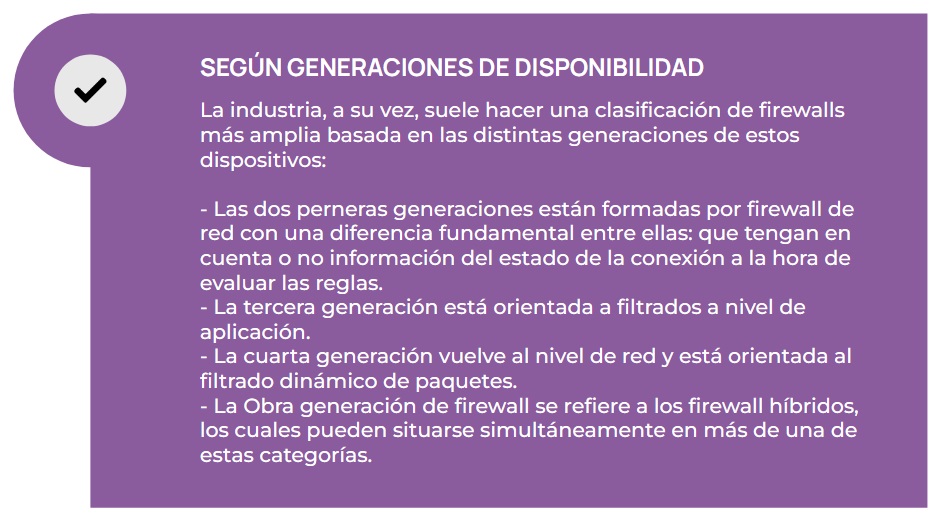
Los cortafuegos, o firewall (FW), son sistemas que nos permiten implantar políticas de seguridad y control de acceso entre redes, con el fin de permitir o denegar el tráfico total o parcial de las comunicaciones, según su lugar de procedencia, el tipo de servicio que solicita, etc.
Estos dispositivos se implantan entre el acceso a una red interna que consideramos segura y otra red externa o insegura como puede ser Internet, controlando así el tráfico que se intercambia entre ambas. Este control se puede realizar de las siguientes maneras:
5.4.3. Antimalware
El término malware proviene de malicious software, código maligno, software malicioso o software malintencionado. Es un tipo de software que tiene como objetivo infiltrarse o dañar el sistema operativo sin el consentimiento de su propietario.
Los tipos de malware más empleados los podemos clasificar en las siguientes categorías:
-
Adware
-
Spyware
-
Hijacking
- Adware
Un programa de clase Adware es cualquier programa que automáticamente muestra publicidad web al usuario durante su instalación o durante su uso para generar lucro a sus autores. ‘Ad’ en la palabra ‘adware’ se refiere a ‘advertisement’ (anuncios).
- Spyware
Algunas veces, el malware es considerado como spyware (espía), cuando fuerza al usuario a usar un determinado buscador web ya que podría ser utilizado para monitorear la actividad del usuario. Esto ha provocado críticas de los expertos de seguridad y los defensores de la privacidad.
- Hijacking
Hijacking significa “secuestro” en inglés y en el ámbito informático hace referencia a toda técnica ilegal que lleve consigo adueñarse o robar algo (generalmente información) por parte de un atacante. Como puede ser el secuestro de una conexión TCP/IP, por ejemplo, durante una sesión Telnet permitiendo a un atacante inyectar comandos o realizar un ataque de denegación de servicio durante dicha sesión (IP hijakers). También puede producirse un secuestro de la página de inicio del navegador cambiando la página de inicio de nuestro navegador por otra a interés del secuestrador (Home Page Browser hijacking).
Conclusión
La seguridad de los sistemas de información podría definirse como su capacidad de resistir, con un determinado nivel de confianza, los accidentes o acciones ilícitas que comprometan la confidencialidad, integridad, disponibilidad y autenticidad de la información y servicios que se gestionan.
Cuando se busca proteger el hardware, redes, software, infraestructura tecnológica o servicios, nos encontramos en el ámbito de la seguridad informática o ciberseguridad. Cuando se incluyen actividades de seguridad relacionadas con la información que manejan las personas, seguridad física, cumplimiento o concienciación, nos referimos a seguridad de la información.
Para la gestión de la seguridad informática, debemos considerar llevar a cabo una serie de pautas para cuidar de nuestra infraestructura y equipos informáticos, los cuales, por lo general, sustentan la información y procesos de negocio: protección perimetral frente a accesos externos, concienciación de los usuarios, control de acceso a Internet o implementar servicios antispam.
Por software dañino, o código malicioso, se entiende cualquier software que pueda causar daño a un sistema de información. Al código malicioso se le conoce habitualmente con el término inglés malware. Este hace referencia a programas que se instalan en un sistema, habitualmente de forma encubierta, con la intención de comprometer la confidencialidad, integridad o disponibilidad de dicho sistema, de aplicaciones, de datos o, simplemente, para molestar o perjudicar a un sistema víctima. Según su propagación se puede clasificar en virus, gusanos o troyanos; según las acciones que realiza podemos clasificarlo como software malicioso no dañino (spyware, adware, cookies, hijacking, jokes, hoaxes) o dañino (ransomware, rogueware, password stealer, bombas lógicas, rootkits, keyloggers, inyección de código).
Algunas de las tecnologías que podemos utilizar para mantener a salvo nuestra información, al menos de forma preventiva, son las siguientes: firewalls, IDS (Intrusion Detection System), administración de cuentas de usuario, antivirus, anti-spyware, actualizaciones del sistema operativo, actualizaciones de software de uso común (java, flash, etc.), SSL (Secure Sockets Layer), infraestructura de llave pública (PKI), accesos biométricos, firma digital, recuperación de datos, cifrado, VPN (Red Privada Virtual), cumplimiento de la privacidad, acceso remoto, EDI (Intercambio Electrónico de Datos), monitorización de servicios y logs o utilización de técnicas de informática forense.
MUY IMPORTANTE
DEBEMOS TENER EN CUENTA COMO USUARIOS LO SIGUIENTE:
Ante cualquier situación que nos pueda crear una duda respecto a lo que está sucediendo o puede suceder, duda de que hacer, como actuar, que decisión tomar, etc., antes de actuar, SIEMPRE PREGUNTAR AL TÉCNICO, bien mediante una llamada o un correo a la dirección siguiente:
Rogamos tomen nota de este correo para cualquier consulta.
Muchas gracias.
El equipo de GeneralProtec.