
1.1. Conceptos de seguridad en los sistemas de información
Antes de abordar el estudio de los conceptos de seguridad habituales sobre sistemas de información, hay que definir conceptos de seguridad un poco más generales:
Activo
Amenaza
Vulnerable
Riesgo
La relación entre los cuatro conceptos sería: un activo sometido a amenazas, es vulnerable y entonces supone un riesgo.
Expresado en forma negativa: un activo vulnerable, que no cause impacto, no constituye un riesgo.
1.2. Clasificación de las medidas de seguridad
La seguridad de los sistemas de información es una tarea muy compleja. Existen numerosas aproximaciones, clasificaciones y metodologías que buscan facilitar la tarea a los responsables en las organizaciones.
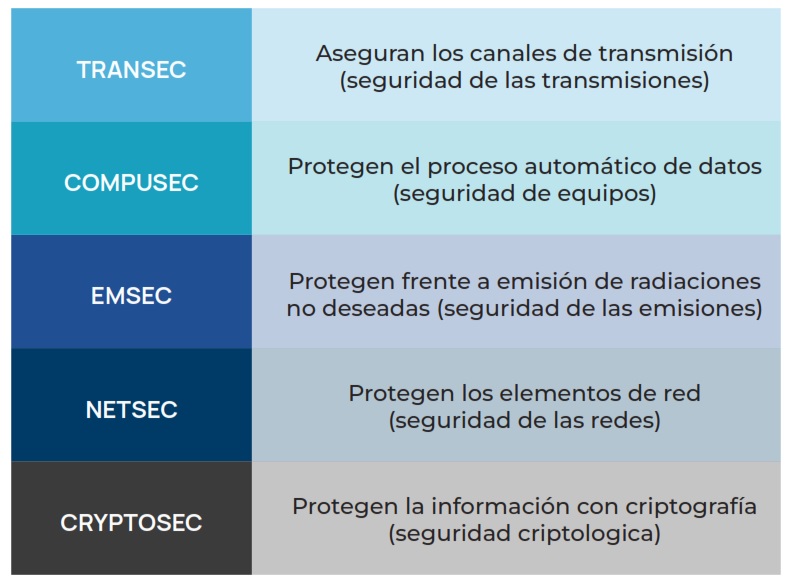
Según la definición del término STIC, la seguridad de la información y sistemas que la tratan puede conseguirse protegiendo cada recurso que compone su configuración. Así, las medidas de seguridad, en función del objeto protegido, se pueden clasificar en medidas:
1.3. Requerimientos de seguridad en los sistemas de información
1.3.1. Principales características
La seguridad de los sistemas de información podría definirse como la capacidad de resistir, con un determinado nivel de confianza, los accidentes o acciones ilícitas que comprometan la confidencialidad, integridad, disponibilidad y autenticidad de la información y servicios que se gestionan.
Se puede entender como las acciones orientadas a eliminar los riesgos o sus consecuencias, el impacto.
Se establecen tres planos de actuación:
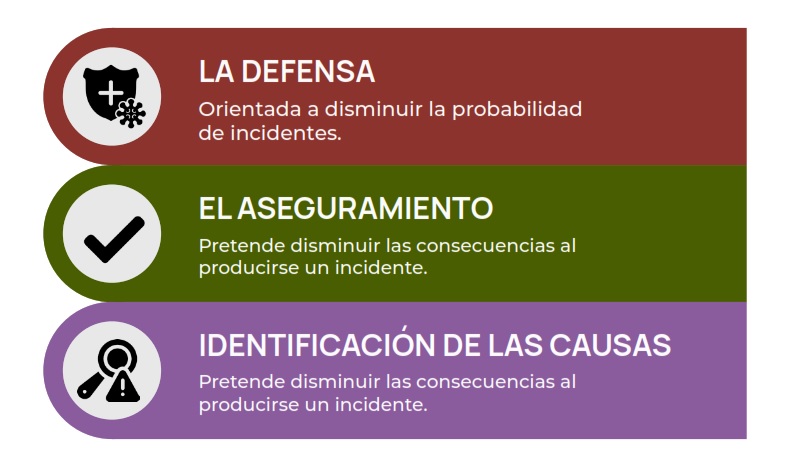
Como se observa, la definición de seguridad tiene sus matices pero, como idea general, puede resumirse en garantizar la confidencialidad, la integridad, disponibilidad y no repudio de la información (autenticidad).
1.3.2. Confidencialidad
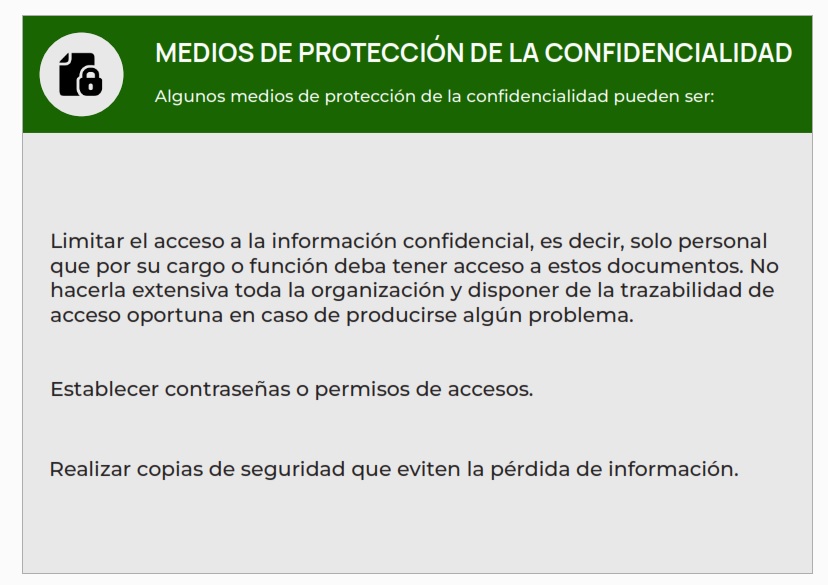
Se define confidencialidad como la propiedad de prevenir la divulgación o acceso a información de personas no autorizadas, es decir, que solo accedan personas que tengan autorización o permiso.
Debemos entender que la confidencialidad es parte principal de los activos de una empresa y como tal debe ser protegida con medios técnicos y legales de accesos no autorizados.
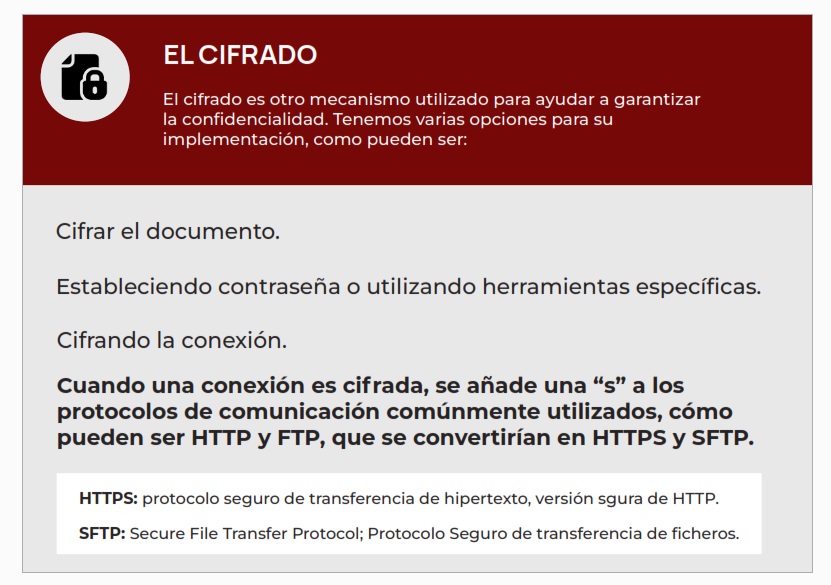
Para garantizar la confidencialidad también se deben utilizar mecanismos de cifrado y de securización de la comunicación. Los protocolos de cifrado garantizan dicha confidencialidad durante el tiempo necesario para descifrar el mensaje.
El establecimiento de pactos de confidencialidad permitirá proteger la información corporativa confidencial. El incumplimiento de estos pactos puede suponer que se emprendan acciones legales y reclamaciones e indemnizaciones por daños y perjuicios.
1.3.3. Integridad
Se define integridad como la propiedad que busca mantener los datos libres de modificaciones no autorizadas, asegurando que, por ejemplo, un documento enviado no ha sido modificado en el proceso de envío.
- Mediante el cumplimiento de la integridad se pretende que la información permanezca inalterada a menos que sea modificada por una persona autorizada y dicha modificación sea registrada, asegurando así su confiabilidad.
- La violación de la integridad se lleva a cabo cuando se modifican o borran datos que son parte de la información, una vez esta ha salido de su origen. Es decir, la información recibida no coincide con la información enviada en su inicio.
- Para supervisar y cumplir la integridad de la información se suele utilizar la firma digital, que no es otra cosa que una secuencia de caracteres que se adjunta al final del cuerpo del mensaje.
- Una firma digital permite identificar inequívocamente a la persona que emite el mensaje, teniendo la seguridad de que el mensaje se encuentra exactamente igual que cuando fue emitido, proporcionando tanto identidad como integridad.
La firma digital aumenta la seguridad de las transacciones y nos aporta, entre otras, dos importantes ventajas:
1 Integridad del mensaje
Demuestra la validez de la información y nos asegura que está libre de información falsa o modificada sin autorización.
2 Requerimientos legales
Supone satisfacer algunos requerimientos legales y se encarga de cualquier aspecto legal en la transacción de documentos como, por ejemplo, contratos, nóminas, facturas, etc.
Por todo lo anterior, la firma digital es uno de los pilares fundamentales de la seguridad de la información.
Ejemplo
Si disponemos de un documento PDF firmado, podemos ver la firma en el documento haciendo clic sobre él. En este caso, nos aparece información indicando que no ha sido modificado.
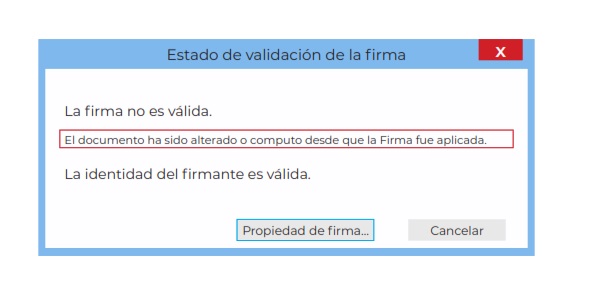
Ejemplo
Si disponemos de un documento PDF firmado, podemos ver la firma en el documento haciendo clic sobre él. En este caso, nos aparece información indicando que no ha sido modificado.
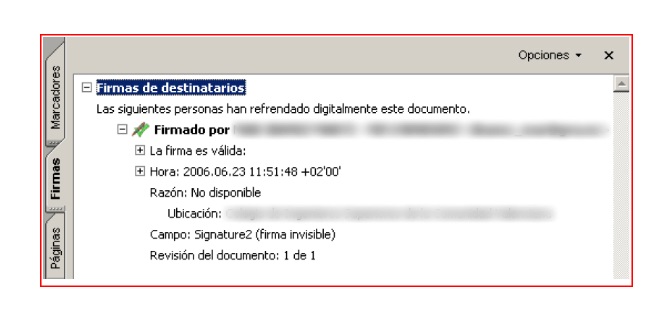
Ejemplo
Si disponemos de un documento PDF firmado, podemos ver la firma en el documento haciendo clic sobre él. En este caso, nos aparece información indicando que no ha sido modificado.
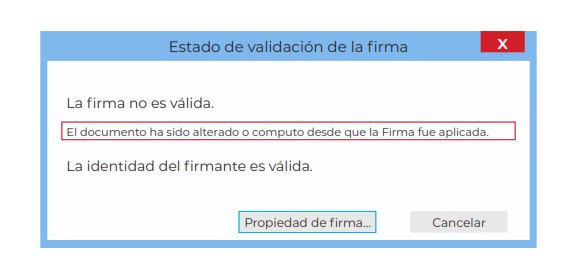
1.3.4. Disponibilidad
Se define disponibilidad como la característica, condición o cualidad de que la información esté a disposición de quienes tengan que acceder a ella, es decir, el acceso a la información y a los sistemas por personas autorizadas en el momento que lo requieran.
Los sistemas informáticos utilizados para almacenar y procesar la información, la seguridad y los canales de comunicación deben estar funcionando correctamente cuando se realicen solicitudes de acceso.
La alta disponibilidad es un asunto de diseño y su implementación asegura un cierto grado de continuidad de los sistemas en caso de caída de algún servicio. Para asegurar un entorno de alta disponibilidad se deben utilizar servicios de comunicaciones, de seguridad y equipamiento que permitan disponer de la información continuamente replicada.
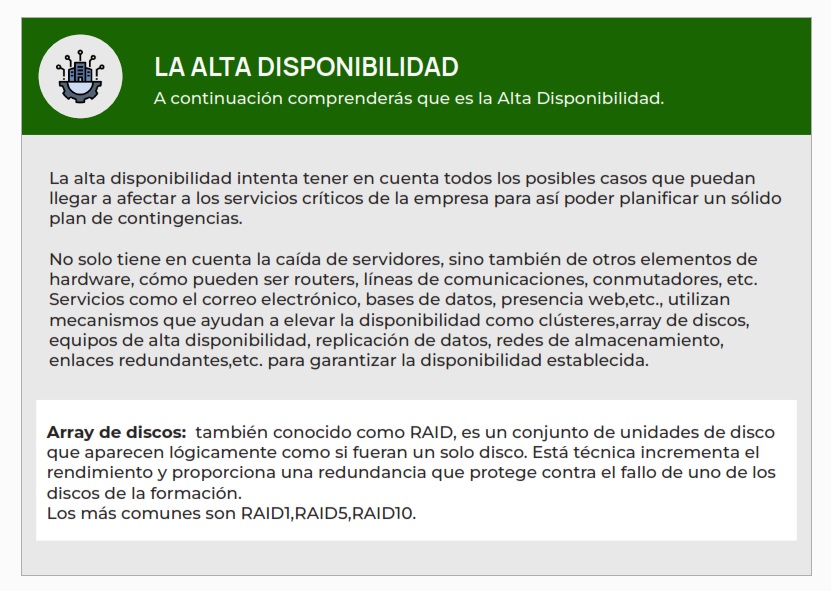
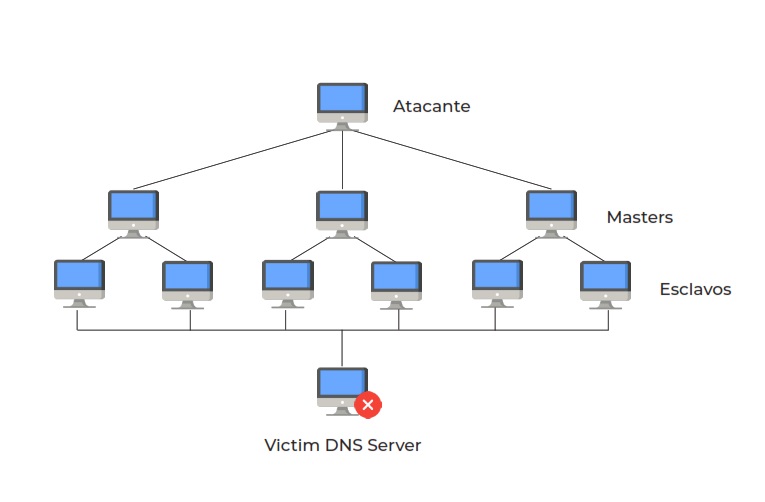
Garantizar la disponibilidad implica también trabajar sobre la prevención y previsión de ataques al sistema de seguridad TI. Un ejemplo de amenaza que incide directamente sobre la disponibilidad de servicios es el conocido como ataque de denegación de servicio (DoS – Denied Of Service). Para prevenir este tipo de ataques, las empresas se pueden ayudar de sistemas de gestión que permitan conocer, administrar y minimizar posibles riesgos que atenten contra la seguridad informática.
La denegación de servicio es una amenaza, que se realiza utilizando equipos infectados (también conocidos como equipos esclavos) que son utilizados para realizar ataques predefinidos contra un mismo objetivo, normalmente sin que los propietarios de dichos equipos sepan lo que se está haciendo. Dichos equipos realizarán ataques simultáneos saturando los servicios la infraestructura objetivo, llegando a ralentizar su funcionamiento e incluso a inhabilitarla.
1.3.5. Otras características
La cuarta característica sería la Autenticidad (o No-Repudio). Esta característica asegura la identidad u origen, es decir, la garantía que demuestra que alguien que genera una información, no podrá retractarse de su acción.
Ejemplo
El ejemplo típico es el de una transacción en que se compran acciones en bolsa. Si las acciones se desploman, debe garantizarse que el emisor de la información no niegue la orden de compra.
Puede decirse que son tres los componentes a proteger
Hardware, software e información. El acceso a la información se realiza a través del hardware, lo que implica al mundo físico, objeto de estudio de la seguridad física, y a través del software, eje de la seguridad lógica. Con la protección del hardware y el software, se persigue la protección de la información, aunque esta incluye otros aspectos.
Teniendo en cuenta los activos a proteger y los tipos de amenazas que existen, se concluye que la seguridad no es un producto que pueda comprarse e instalarse a modo de antivirus. Debe ser entendida como un proceso continuo que requiere una monitorización y actualización permanente. Esta filosofía desemboca en la definición de unas políticas de seguridad, que se basará en una serie de normas y prácticas que los responsables de seguridad de la empresa deberán implementar y cuidar de su operación diaria, estableciendo los procedimientos y rutinas que se consideren necesarios.
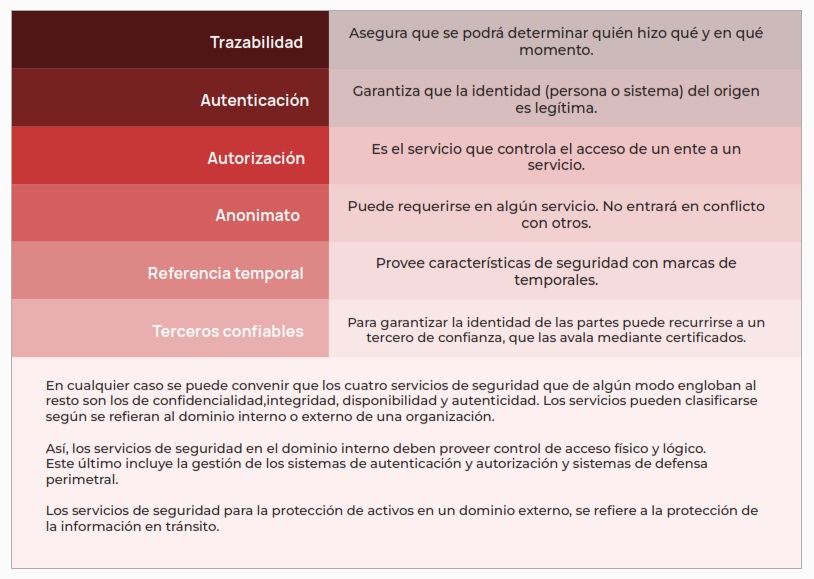
Para dotar a un sistema de cierto grado de seguridad, deben implementarse servicios orientados a garantizar ciertas condiciones. Estos servicios se condensan en el modelo CIA. Pero, hay que tener en cuenta otros servicios de seguridad, como son los siguientes.
1.3.6. Tipos de ataques
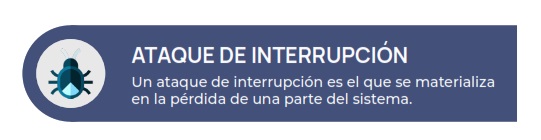
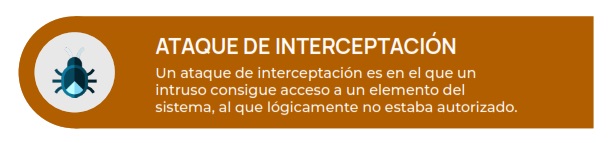
Para su estudio, se distinguen 4 tipos de ataque: interrupción, interceptación, modificación y fabricación.
Los métodos de defensa incluyen contramedidas, teniendo en cuenta que no se pueden implantar salvaguardas para disminuir la vulnerabilidad, ya que es imposible asegurar físicamente los medios de transmisión y es necesario asumir que toda comunicación puede ser manipulada. La única salvaguarda posible es disminuir el impacto. Por un lado, debe garantizarse que, aunque escuche la comunicación, el atacante no la entiende y que, si cambia algo, el autor legítimo se percate de ello.
Los métodos de defensa se basan en algoritmos criptográficos aplicados a las comunicaciones. Cubren dos aspectos, el cifrado, para asegurar la confidencialidad y la firma, para asegurar la integridad.
En definitiva, la seguridad de los sistemas de información es un reto. Destaca el aspecto de la conectividad a redes públicas, como Internet, fuera de control de una organización. La seguridad absoluta, del 100%, ha de definirse como imposible de alcanzar. Por tanto, resulta que la seguridad es proporcional al coste de las medidas de protección y, por tanto, se opone a los sistemas abiertos, sin ningún tipo de protección, que pretenden facilitar el acceso a cualquier usuario.
Así, la implementación de seguridad se convierte en un problema de ingeniería, un compromiso entre costes, funcionalidad y protección. Es más que conveniente implantar la seguridad por niveles. Por tanto, hay que planificar y tener en cuenta aspectos como el análisis de riesgos (estudio y valoración del impacto), su gestión (valoración de los controles que reducen el riesgo), establecer una política de seguridad (adaptación de la operativa habitual a medidas de seguridad), mantenimiento (control continuo de la eficiencia de las medidas) y establecer planes de contingencia (respuesta ante incidentes de seguridad).