
3.1. Conceptos sobre software dañino
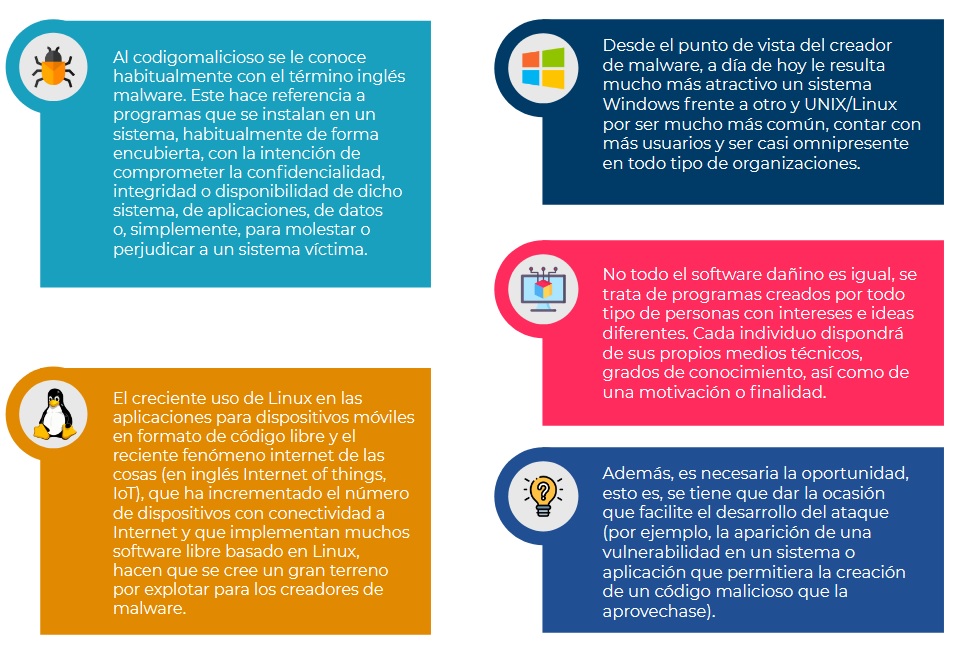
Por software dañino, o código malicioso, se entiende cualquier software que pueda causar daño a un sistema de información. El aumento en el número y complejidad de estos sistemas ha supuesto, además, la aparición de nuevas formas de comprometer su seguridad. Asimismo, existen factores clave en el incremento de su propagación, cada vez más rápida, consecuencia directa de la mayor velocidad de las redes de datos, así como de que la comunidad de intrusos no deja de aumentar.
3.2. Clasificación del software dañino
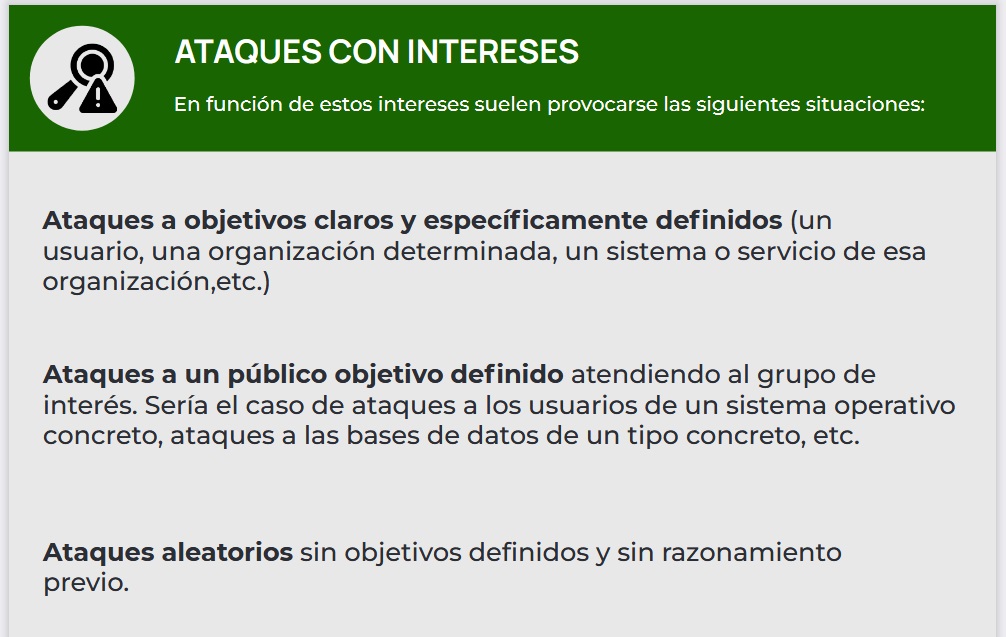
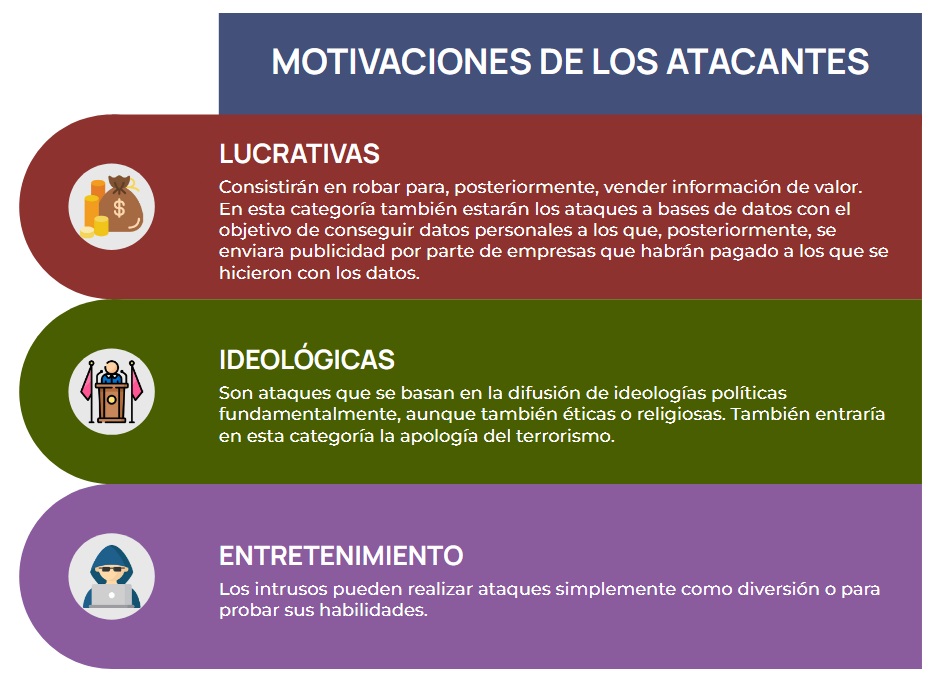
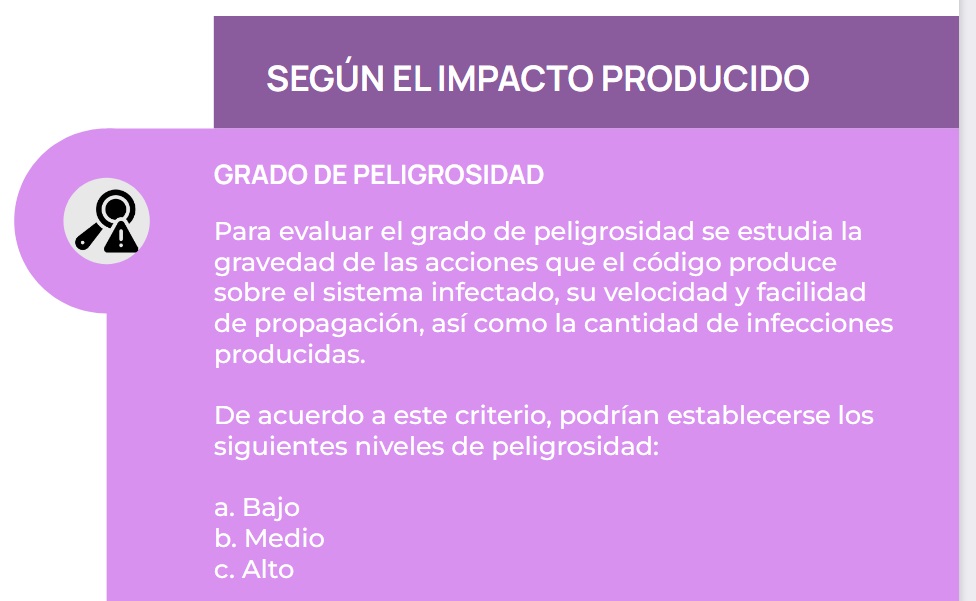
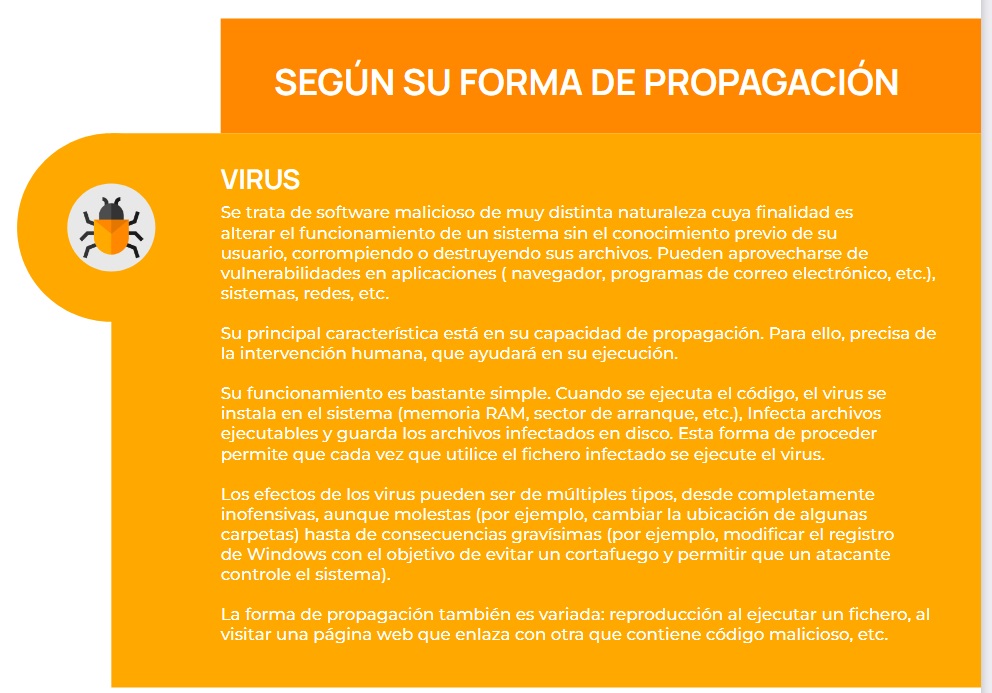
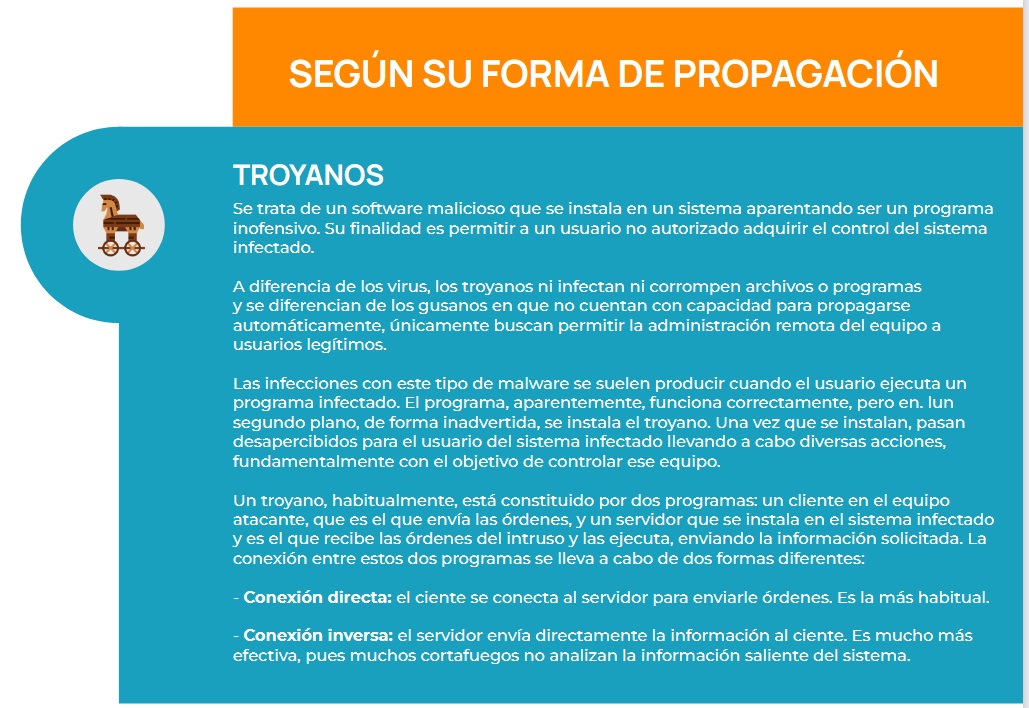
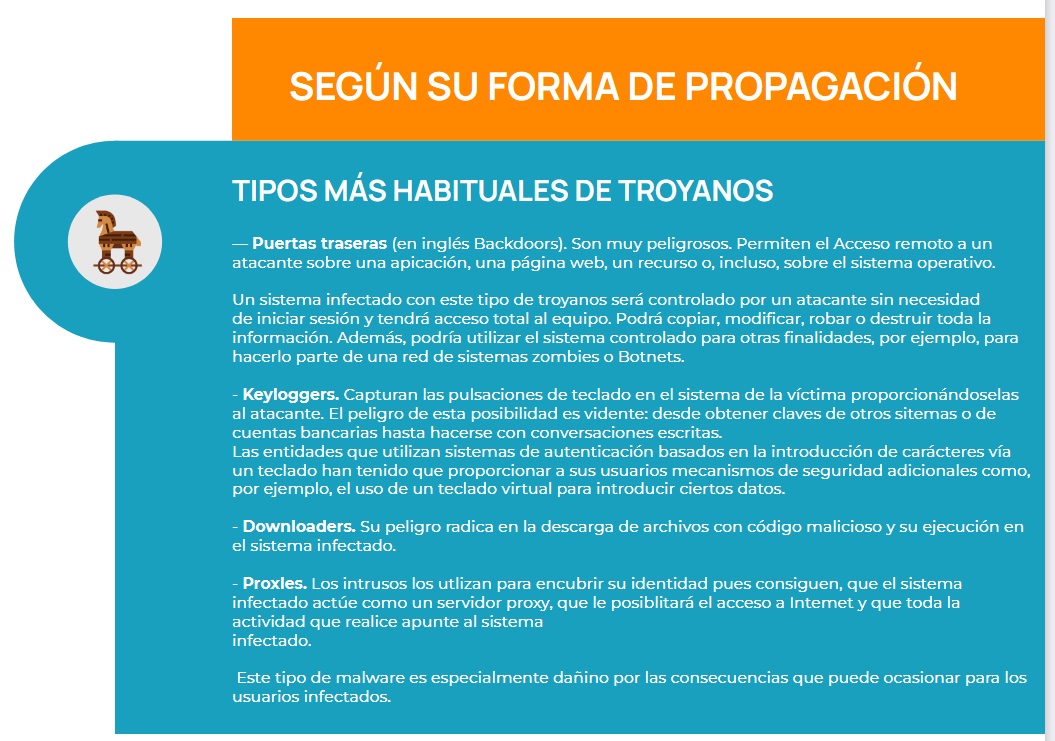
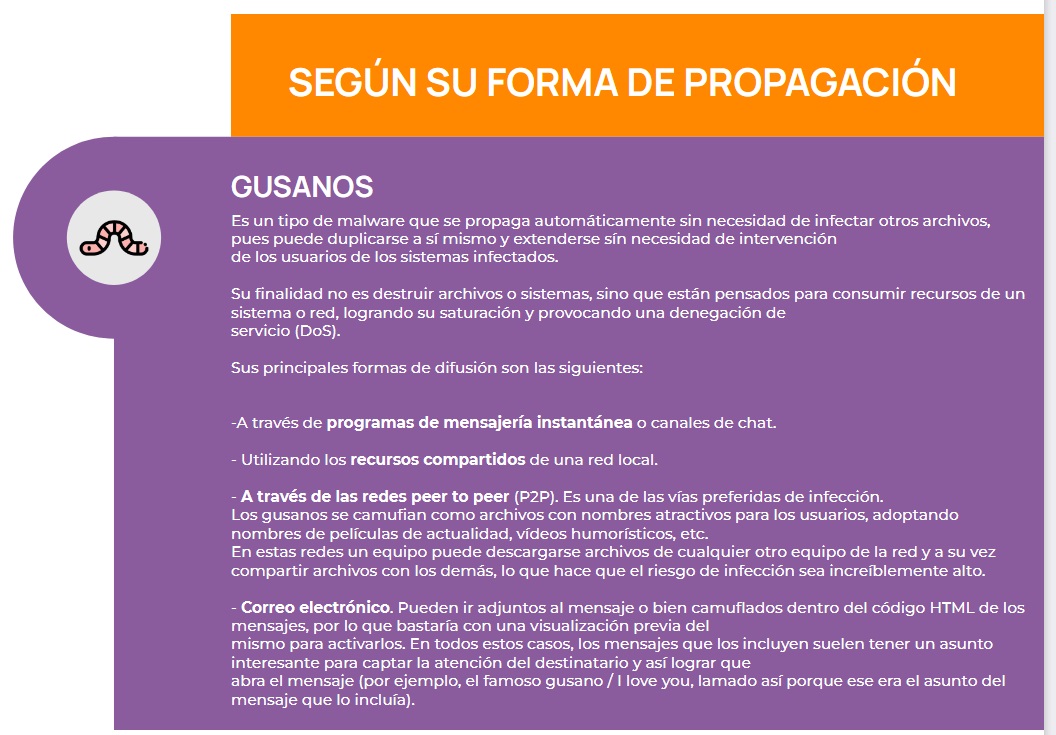
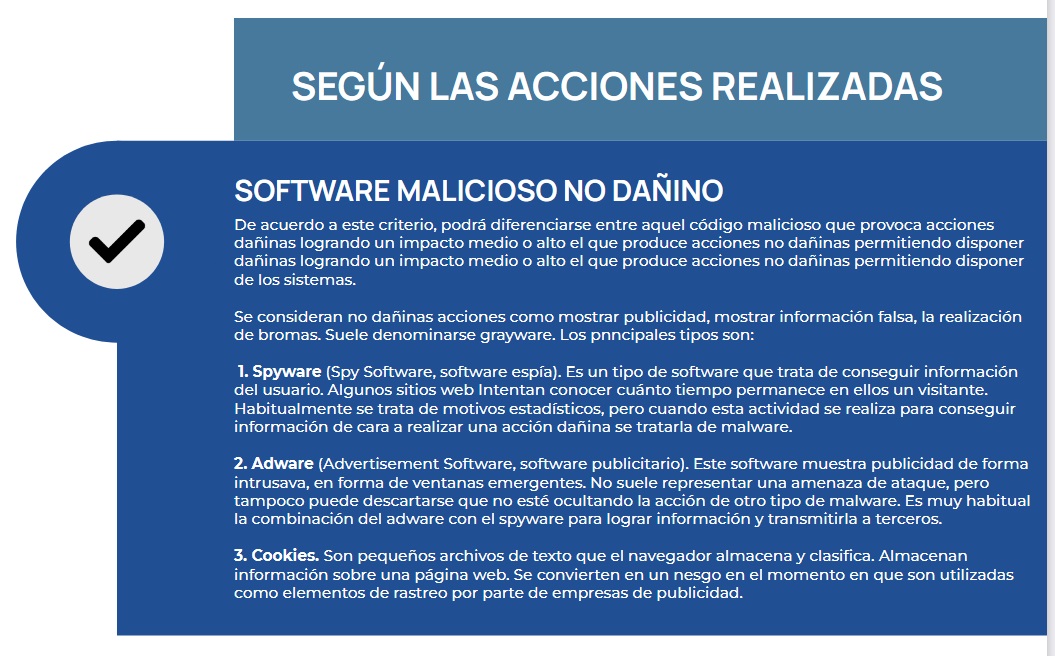
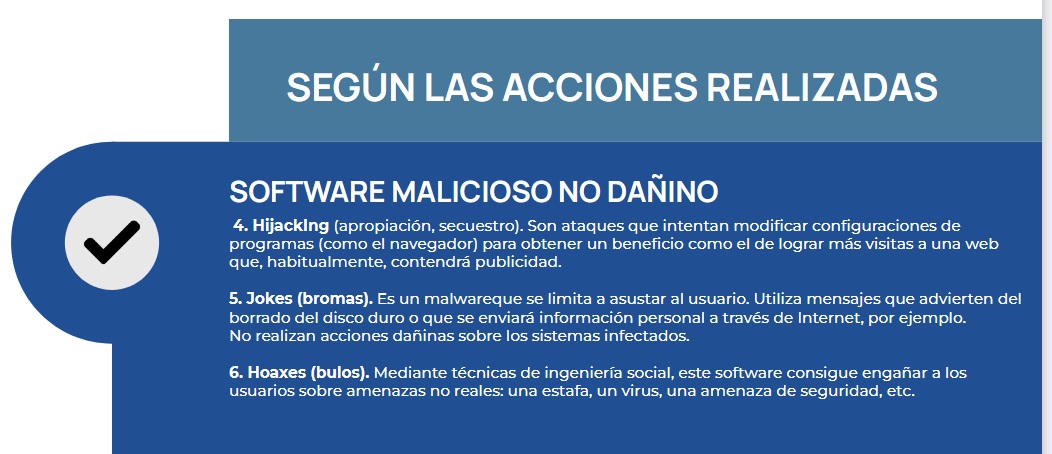
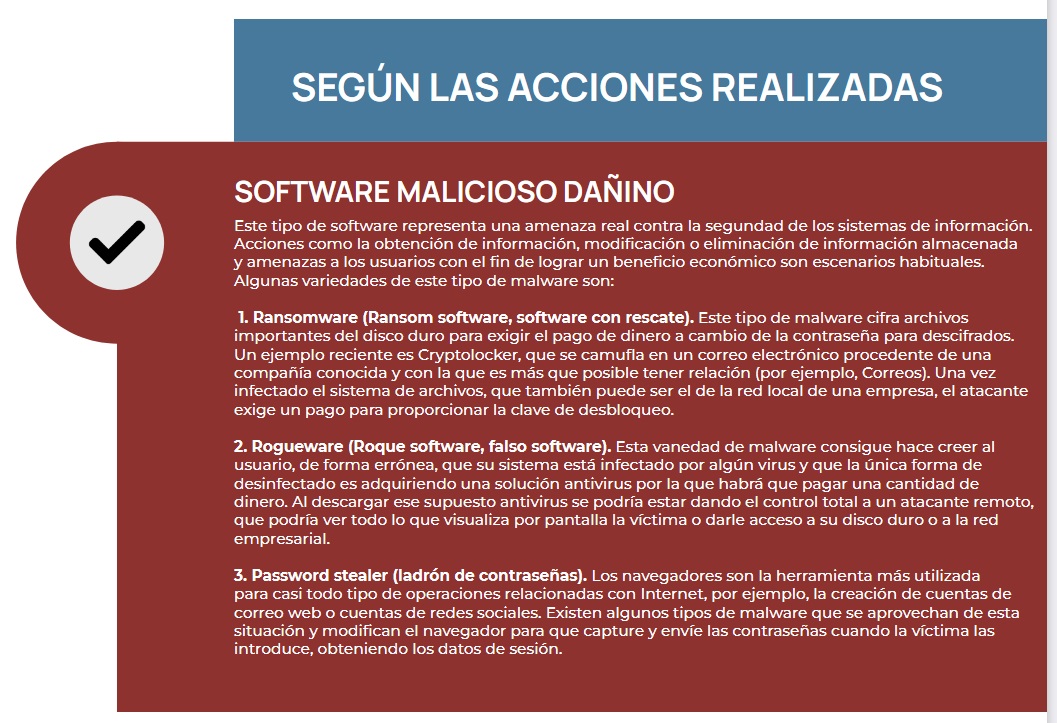
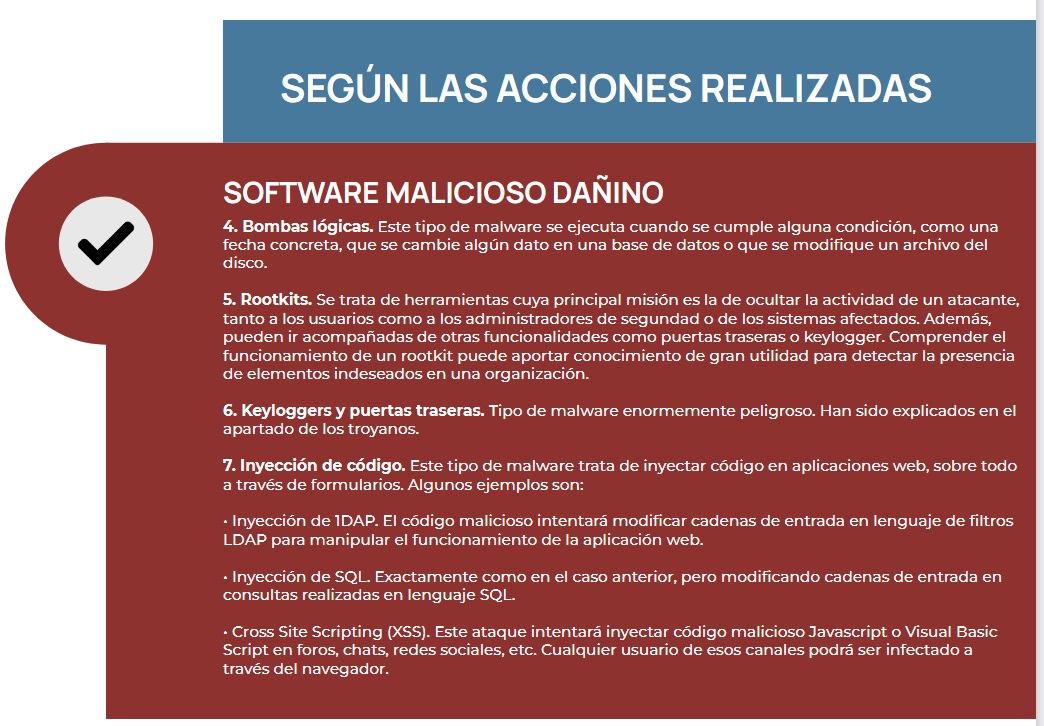
Existe una gran variedad de amenazas en forma de software dañino. Esto, unido a que cada día se descubren nuevos programas de este tipo, dificulta el establecimiento de una clasificación. Pese a ello, podrían distinguirse tres criterios:
3.3. Amenazas persistentes y avanzadas
Hay que destacar la aparición en los últimos años de una nueva categoría de amenazas: las amenazas persistentes y avanzadas (en inglés Advanced Persistent Threats, APT). Se caracterizan por ser amenazas reales, sofisticadas y por contar con tal premeditación y persistencia como para ser completamente eficaces contra las contramedidas establecidas en los sistemas de información o en los sistemas de seguridad que constituyen su objetivo.
Nuevamente, los objetivos suelen ser:
Económicos
Aunque en este caso suelen decantarse por el espionaje, fundamentalmente industrial.
Militares
Revelación de información de seguridad, búsqueda de debilidades, etc.
Técnicos
Hacerse con credenciales, con código fuente, etc.
Políticos
Desestabilización geopolítica, debilitar misiones diplomáticas, etc.
Como puede deducirse, se trata de ataques que pueden afectar a sectores tan críticos como el gubernamental, el industrial, el financiero, el tecnológico, etc.
3.4. Ingeniería social y redes sociales
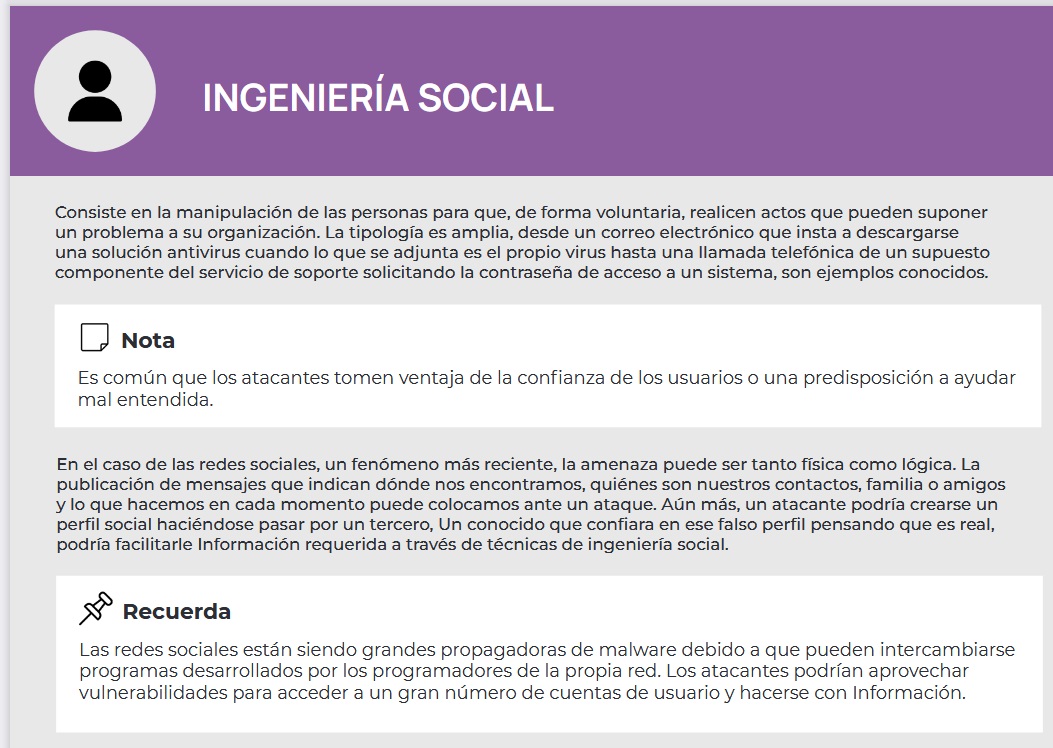
Pese a las clasificaciones, existe toda una gama de acciones transversales que son válidas para varias de las categorías expuestas: la ingeniería social y las redes sociales.
Vídeo de cómo evitar ataques de ingeniería social
Aprende a identificar y protegerte de los distintos tipos de ataques de ingeniería social (phishing y software malicioso).
Resumen
La seguridad de los sistemas de información podría definirse como su capacidad de resistir, con un determinado nivel de confianza, los accidentes o acciones ilícitas que comprometan la confidencialidad, integridad, disponibilidad y autenticidad de la información y servicios que se gestionan.
Cuando se busca proteger el hardware, redes, software, infraestructura tecnológica o servicios, nos encontramos en el ámbito de la seguridad informática o ciberseguridad. Cuando se incluyen actividades de seguridad relacionadas con la información que manejan las personas, seguridad física, cumplimiento o concienciación, nos referimos a seguridad de la información.
Para la gestión de la seguridad informática, debemos considerar llevar a cabo una serie de pautas para cuidar de nuestra infraestructura y equipos informáticos, los cuales, por lo general, sustentan la información y procesos de negocio: protección perimetral frente a accesos externos, concienciación de los usuarios, control de acceso a Internet o implementar servicios antispam.
Por software dañino, o código malicioso, se entiende cualquier software que pueda causar daño a un sistema de información. Al código malicioso se le conoce habitualmente con el término inglés malware. Este hace referencia a programas que se instalan en un sistema, habitualmente de forma encubierta, con la intención de comprometer la confidencialidad, integridad o disponibilidad de dicho sistema, de aplicaciones, de datos o, simplemente, para molestar o perjudicar a un sistema víctima. Según su propagación se puede clasificar en virus, gusanos o troyanos; según las acciones que realiza podemos clasificarlo como software malicioso no dañino (spyware, adware, cookies, hijacking, jokes, hoaxes) o dañino (ransomware, rogueware, password stealer, bombas lógicas, rootkits, keyloggers, inyección de código).
Algunas de las tecnologías que podemos utilizar para mantener a salvo nuestra información, al menos de forma preventiva, son las siguientes: firewalls, IDS (Intrusion Detection System), administración de cuentas de usuario, antivirus, anti-spyware, actualizaciones del sistema operativo, actualizaciones de software de uso común (java, flash, etc.), SSL (Secure Sockets Layer), infraestructura de llave pública (PKI), accesos biométricos, firma digital, recuperación de datos, cifrado, VPN (Red Privada Virtual), cumplimiento de la privacidad, acceso remoto, EDI (Intercambio Electrónico de Datos), monitorización de servicios y logs o utilización de técnicas de informática forense.